ZIP・7zファイルの作成履歴は残る?圧縮・削除痕跡を調査
 デジタル・フォレンジック調査ラボ
ZIP・7z等の圧縮ファイルを作成した痕跡は、圧縮ファイル本体、NTFSのファイルシステム記録、圧縮ソフト固有の情報、アプリ実行痕跡、元ファイルやコピー先媒体などから確認できる場合があります。
ただし、Windowsに「過去に作成したすべてのZIP・7z」を一覧できる万能な標準履歴が常に残っているわけではありません。
さらに重要なのは、
圧縮ファイルを作成した
と
機密ファイルを社外へ持ち出した
は別の事実だという点です。
情報持ち出しを調べる場合は、圧縮ファイルの存在だけを見るのではなく、
元ファイル → 圧縮ファイル作成 → 移動・コピー → USB・メール・クラウド等への外部移動 → 必要に応じて削除
という流れを、複数の証拠から時系列で確認します。
この記事では、企業の情報持ち出し調査を想定し、ZIP・7z・RAR等を作成した痕跡から何が分かり、どこから先は断定できないのかを整理します。
ZIP・7zの作成履歴だけでなく、ファイル操作、USB接続、削除、アプリ実行などWindows PCに残る証拠全体を確認したい場合は、Windows・PCフォレンジックで、主な調査項目と確認できる痕跡をまとめています。
ZIP・7zファイルを作成した履歴は確認できる?
確認できる場合があります。ただし、一つの「圧縮履歴」を見るのではなく、複数の記録を組み合わせて判断するのが基本です。
比較的確認しやすいのは、対象のZIP・7z等が現在もPC上に残っているケースです。ファイル名、保存場所、サイズ、各種時刻等を確認し、必要に応じてアーカイブ内部の情報も調べられます。
圧縮ファイルが削除されていても、NTFSの$MFTや$UsnJrnl、ごみ箱、Recent系の情報、圧縮ソフトやWindows側の利用痕跡等から、過去に存在していた可能性を確認できることがあります。
一方、痕跡の残り方は作成方法によって変わります。
Windowsには標準のZIP作成機能があり、PowerShellにも複数のファイルやディレクトリからZIPを作成するCompress-Archiveが用意されています。さらに7-ZipやWinRAR、その他の圧縮ソフト、コマンドライン、アプリケーション独自のエクスポート処理等もあり得ます。
そのため、
7-Zipの履歴がない=圧縮していない
とは判断できません。
調査では、まず「どの方法なら圧縮できた環境だったか」を整理したうえで、各方法に対応する証拠を探します。
圧縮ファイルの作成を調べる主な証拠
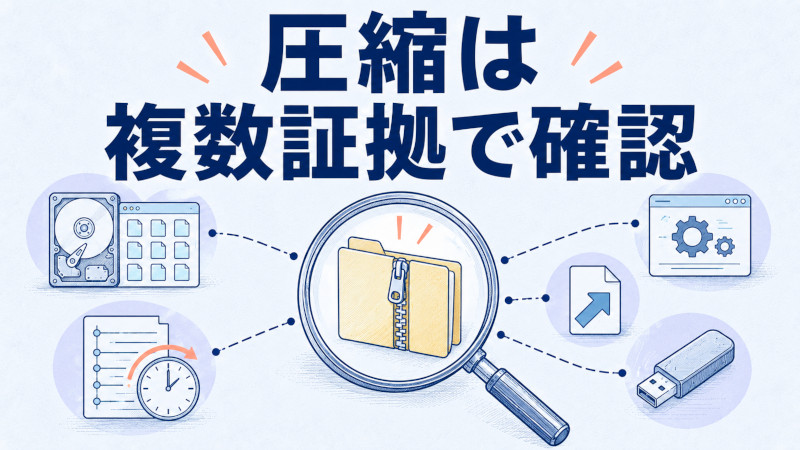
最も重要なのは、一つの証拠で圧縮を断定せず、それぞれが何を示しているかを分けることです。
| 証拠 | 主に確認できること | それだけでは分からないこと |
|---|---|---|
| ZIP・7z・RAR本体 | ファイル名、保存場所、サイズ、アーカイブ内部情報等 | 誰が作成したか、社外へ持ち出したか |
$MFT | ファイルの存在、名称、サイズ、時刻、親フォルダ等 | 作成目的、圧縮に使用した操作 |
$UsnJrnl | 作成・変更・名前変更・削除等の変化 | その変化が「圧縮操作」だったか |
| 7-Zip・WinRAR等の固有情報 | 最近利用したアーカイブ名・パス等が残る場合がある | 対象ファイルの圧縮が成功したこと |
| Windows側のアプリ実行痕跡 | 7-Zip・WinRAR等が実行された可能性 | 何を圧縮したか、圧縮結果 |
| LNK・Jump Lists等 | ファイルや保存先との関係を示す手掛かり | 圧縮・コピーそのもの |
| USB等のコピー先媒体 | コピー先の実ファイル、名称、サイズ、内容等 | PC利用者本人がコピーしたこと |
NTFSのMFTには、ファイルごとの管理情報が保持されます。Microsoftは、NTFS上の各ファイルについてMFTエントリがあり、サイズや日時等の情報がMFT内またはMFTが参照する領域で管理されると説明しています。
つまり、調査の焦点は「圧縮履歴という一つのログを探す」ことではなく、圧縮ファイルの存在や変化を複数の場所から再構成することです。
関連して、MFT・USNそのものの読み方は、MFT・USNジャーナルとは?Windowsのファイル履歴を解析で詳しく解説しています。
7-Zip・WinRARの履歴から何が分かる?
7-ZipやWinRARに関連する利用痕跡が残る場合はあります。ただし、両ソフトに共通する万能な「圧縮履歴」が必ず存在すると考えるのは適切ではありません。
7-Zipの場合
2026年9月21日時点で、7-Zip公式サイトの現行版は26.03です。公式サイトでは、7-ZipにFile Managerとコマンドライン版があることが確認できます。つまり、同じ7-ZipでもGUI操作とCLI操作という異なる経路があります。
調査では、対象バージョンや利用方法に応じて、
- 7-Zip関連ファイル・設定
- ユーザー単位の設定・履歴情報
- Windows側のアプリ実行痕跡
$MFT・$UsnJrnl- LNK・Jump Lists等
- Temp領域
などを候補として確認します。
ただし、少なくとも今回確認した7-Zip公式公開資料からは、過去のすべての圧縮操作を記録する一つの「7-Zip History」が全バージョン・全設定で必ず存在するとは確認できません。
また、Tempについても利用方法で残り方が変わります。7-Zip公式FAQでは、7-ZipからWindows Explorerへドラッグ&ドロップで展開すると、一度Tempフォルダーへ展開してからExplorerがコピーする仕組みが説明されています。一方、7-ZipのExtract機能等では同じTemp利用を前提にできません。
つまり、
Tempに痕跡がある=すべての7-Zip操作で同じ痕跡が残る
とは言えません。
WinRARの場合
WinRARについても、バージョンと設定を確認する必要があります。
RARLABの2026年9月10日時点の公開情報では、正式版7.23と7.30 beta 1が案内されています。
RARLABの公式更新情報には、「Clear history...」機能によって、
- 最近開いたアーカイブ名
- 圧縮ダイアログで入力したアーカイブ名
- 展開ダイアログの保存先
等の履歴を消去できることが明記されています。
これはWinRARに利用履歴となり得る情報が存在することを示しますが、同時に履歴が消去可能であることも意味します。
したがって、
WinRAR履歴が見つからない=WinRARを使用していない
とも断定できません。
7-Zip・WinRARの存在自体を確認したい場合は、Windowsのソフトインストール履歴を確認|削除済みアプリの痕跡も調査も参考になります。
ただし、
インストールされていた
≠
実行された
≠
問題となる業務資料を圧縮した
という区別は維持する必要があります。
MFT・USNから圧縮ファイルの作成・削除は分かる?
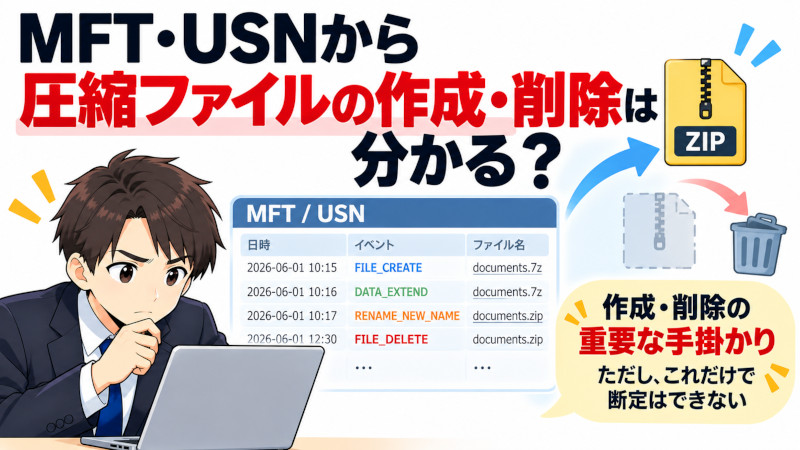
圧縮ファイルの作成や削除を検討する重要な手掛かりになります。ただし、MFTやUSNだけから「この操作でZIPを作成した」とは断定できません。
MicrosoftのUSN Change Journalでは、ファイルシステム上の変化を示す理由コードとして、
FILE_CREATEFILE_DELETERENAME_NEW_NAMEDATA_EXTENDDATA_OVERWRITE
等が定義されています。
例えば、対象期間にdocuments.7zというファイルについて作成・データ書き込み・名前変更等の記録が時系列で確認できれば、アーカイブファイルが生成された可能性を検討する有力な材料になります。
しかし、
FILE_CREATE=圧縮した
ではありません。
FILE_CREATEが示すのは、ファイルまたはディレクトリがファイルシステム上で作成されたという変化です。
同様に、
FILE_DELETE=証拠隠滅
でもありません。
削除されたというファイルシステム上の事実と、その目的は別です。
圧縮ファイルを評価するときは、
.zip、.7z、.rar等の対象ファイルがいつ現れたか- その前後にどの業務ファイルが利用されていたか
- ファイルサイズがどのように変化したか
- 外部媒体や別フォルダーとの関連があるか
- その後に削除されたか
を時系列で照合します。
また、圧縮ファイルのファイルシステム上の作成日時を、そのまま「すべての元ファイルを選択して圧縮開始した正確な時刻」と読み替えることも避けるべきです。
コピー、移動、再圧縮、ツールの実装等によって、各タイムスタンプが示す意味は変わります。
圧縮ファイルの中に何が入っていたか分かる?
圧縮ファイル本体が残っていれば、内部ファイルを確認できる場合があります。本体が失われている場合は、残存する周辺証拠から評価する範囲が中心になります。
本体が残っている場合
ZIP・7z・RAR等の本体を確認できる場合、形式や暗号化状態等に応じて、
- 内部ファイル名
- ディレクトリ構造
- ファイルサイズ
- アーカイブ内の時刻情報
- 圧縮方式
- チェック値
- 実際のファイル内容
等を確認できる場合があります。
7-Zip公式の7z構造資料でも、7zのメタデータブロックにはファイル名、サイズ、タイムスタンプ、CRC、圧縮方式等の情報が含まれ得ることが説明されています。
ただし、ZIP・7z・RARでは仕様が異なり、暗号化設定によって見える情報も変わります。
同じファイル名でも同じ内容とは限らない
例えば、PC上に顧客一覧.xlsxがあり、アーカイブ内にも顧客一覧.xlsxがあったとしても、
同名=同じ内容
とは限りません。
可能であれば、
- 実ファイルの内容
- ハッシュ値
- ファイルサイズ
- 時刻
- 保存パス
- バージョン
等を比較します。
ハッシュが一致すれば内容同一性を非常に強く確認できますが、
内容が同じ
と
誰が圧縮した
は別の問題です。
コピー先だけ残っている場合
PC側の圧縮ファイルが削除されていても、USB等のコピー先に関連ファイルが残っていれば比較できる場合があります。
コピー調査でのファイル名・サイズ・ハッシュの考え方は、Windowsでファイルコピー履歴は分かる?USBへのコピー痕跡と調査方法で詳しく扱っています。
削除されたZIP・7zファイルでも痕跡は残る?
残る場合があります。ただし、圧縮ファイル本体を復元できることと、「そのファイルが存在・削除された痕跡」を確認できることは別です。
確認対象には、案件に応じて、
$Recycle.Bin$MFT$UsnJrnl$LogFile- VSS
- 未割当領域
- ファイルスラック
- LNK
- Jump Lists
- Recent系
- 圧縮ソフトの関連情報
- アプリ実行痕跡
- USB等のコピー先媒体
などがあります。
Microsoftによれば、NTFS上でファイルが削除されるとMFTエントリは空きとして扱われ、後に再利用される可能性があります。
そのため、削除されたから永久に痕跡が残るとも、削除された瞬間にすべて消えるとも言えません。
実ファイルの復元可能性は、
- HDDかSSDか
- SSDのTRIM
- 削除後にどれだけ端末を使用したか
- 上書き
- ファイルサイズ
- ファイルシステム
- 削除方法
等によって変わります。
重要なのは、
本体を復元できない=何も分からない
ではないことです。
反対に、
ファイル名や削除痕跡が残っている=アーカイブ内部の全ファイルを確認できた
でもありません。
削除ファイル全般の復元可能性と痕跡については、削除ファイルは復元できる?フォレンジックで分かる痕跡と限界で詳しく説明しています。
圧縮ファイルを作っただけで情報持ち出しと言える?
言えません。圧縮は通常業務でも日常的に行われるため、ZIP・7z等を作成した事実だけでは不正な情報持ち出しを示しません。
例えば、
- メール添付のため
- バックアップ
- 保管
- データ納品
- システム移行
- ファイル整理
- 正規の外部送信
等でも圧縮ファイルは作成されます。
したがって、
圧縮ファイル作成=不正
7-Zip利用=不正
圧縮ファイル削除=証拠隠滅
とは評価できません。
情報持ち出しとの関係を調べる場合は、
何を圧縮した可能性があるか
↓
その圧縮ファイルがどこへ移動したか
↓
USB・メール・クラウド等の外部経路とつながるか
↓
誰のアカウント・端末操作と関連するか
↓
業務上の必要性や対象時期と整合するか
まで確認します。
特に退職予定者のPCでは、「退職直前に圧縮した」という時期だけを理由に不正と決めるのではなく、退職日、業務内容、通常の引継ぎ作業、外部媒体の利用状況等も含めて評価する必要があります。
圧縮したZIP・7zがUSBへコピーされたか分かる?
確認できる場合があります。ただし、USBが接続されていたことだけでは、その圧縮ファイルがUSBへコピーされたとは言えません。
確認したい証拠関係は、例えば次のようになります。
圧縮ファイル作成
↓
USB接続
↓
USB側の関連ファイル・パスに関する痕跡
↓
必要に応じてPC側の圧縮ファイル削除
時刻が近いだけではなく、対象ファイル名、容量、保存先、USBの識別情報、ファイルシステム等を照合します。
USB媒体そのものを回収できる場合は、PC側とUSB側の実ファイルについて、
- ファイル名
- サイズ
- 内容
- ハッシュ
- 時刻
- ファイルシステム上の記録
等を直接比較できます。
ただし、
同名・同容量=内容まで同一
ではありません。
また、
ハッシュ一致=その社員本人がコピーした
でもありません。
デジタルフォレンジックPROの公開事例:圧縮・USB・削除を時系列で確認
株式会社赤井事務所/デジタルフォレンジックPROが現在公開している事例では、退職予定者が使用していたWindows PCについて、USBへの情報持ち出しの可能性を調べています。
公開資料から確認できること
対象期間には5台のUSBメモリの接続履歴が確認され、そのうち1台は4日間にわたり毎日接続されていました。
接続時間帯には、
- 主要取引先一覧、新製品計画、見積原価表等の業務資料を利用
- 複数の業務資料をまとめた圧縮ファイルを作成
- USBメモリ上で同名・同容量のファイルを参照
- PC内に作成した圧縮ファイルを削除
したことが公表されています。
公開資料上の評価
公表資料では、社内保存先の業務ファイル利用後にUSB側で同名・同容量のファイルに関する痕跡があり、USB接続、ファイル利用、圧縮ファイル作成、USB側の関連痕跡、削除等を時系列で照合した結果、
複数の業務ファイルがUSBへコピーされた可能性が高い
と評価しています。
単独の「COPY」というイベントだけで判断した事例ではありません。
公開資料だけでは確認できないこと
一方、現在の公開資料だけからは、
- 圧縮に使用したソフトが7-Zip・WinRAR等のどれだったか
- 圧縮ファイル内部の全ファイル一覧
- PC側とUSB側の実ファイルについてハッシュ一致を確認したか
- 正確にどの操作でアーカイブを作成したか
- 実際の操作者本人
- USBからさらに第三者へ渡されたか
までは確認できません。
この区別が重要です。
確認できたデジタル記録と、その組み合わせから合理的に評価できることを分けることで、証拠を必要以上に強く解釈することを避けられます。
メールやクラウドへ送ったことまで分かる?
圧縮ファイルを作成した痕跡だけでは、メール送信やクラウドアップロードまでは分かりません。外部送信側の追加証拠が必要です。
メールであれば、
- 送信メール
- 添付ファイル
- メールヘッダー
- PST・OST等
- メールサービス側の記録
などを確認します。
メール送信の確認方法については、メールフォレンジックとは?送受信・削除・添付ファイルの証拠で詳しく扱っています。
Google Drive等の場合は、契約・設定・権限・保持状況に応じて、ダウンロード、共有、削除等のクラウド側記録を確認できる場合があります。
クラウド側の操作とPC上の保存・圧縮・外部移動は別の証拠です。Google Workspaceを利用している場合は、Google Workspaceのフォレンジック調査で何が分かる?Drive・Gmail・PCの証拠を照合も参考になります。
つまり、
ZIPを作った
と
ZIPを外部サービスへ送信した
は分けて立証する必要があります。
誰が圧縮ファイルを作成したか分かる?
使用されたアカウントやユーザープロファイルとの関連を確認できる場合はありますが、それだけで特定社員本人が操作したとは断定できません。
調査では、
- 対象ユーザープロファイル
- Windowsログオン記録
- 圧縮ソフト関連情報
- アプリ実行痕跡
- ファイル保存先
- 同時間帯のユーザー操作
- EDR等の管理記録
- 遠隔操作の痕跡
などを時系列で確認します。
企業環境では、
- 共用PC
- 共用アカウント
- 管理者による作業
- 自動処理
- スクリプト
- 遠隔操作
等もあり得ます。
Windowsのログオン記録についても、
あるアカウントがログオンした
と
名義人本人が操作した
は別の事実です。
したがって、圧縮ファイルが特定ユーザーのプロファイル配下に作成されていたとしても、
ユーザープロファイル=実際の人物
とは扱わず、周辺記録と照合します。
圧縮ファイルや履歴が見つからなければ、圧縮されていないと言える?
原則として、痕跡が見つからないことだけから「圧縮されていない」と断定することはできません。
理由は複数あります。
圧縮方法には、
- Windows標準機能
- 7-Zip
- WinRAR
- PowerShell
- コマンドライン
- ポータブルソフト
- その他のアプリ
等があり、残る痕跡は同じではありません。
7-ZipにもGUIとコマンドラインの経路があり、WinRARでは最近のアーカイブ名等の履歴を消去できる機能が公式に存在します。
さらに、
- 圧縮ファイル自体が削除された
- 履歴が消去された
- ログが上書きされた
- SSDで削除後の状態が変化した
- 調査対象範囲が不足している
- コピー先媒体が回収できていない
といった可能性もあります。
そのため、調査結果として適切なのは、
「圧縮されていない」
ではなく、
「今回取得・確認できた範囲では、圧縮を示す十分な痕跡を確認できなかった」
のように、確認した範囲と限界を分けることです。
情報持ち出しを疑ったときの初動
懲戒・紛争・訴訟等で証拠として利用する可能性がある場合は、不用意に対象PCや圧縮ファイルを操作する前に、保全の必要性を検討してください。
特に避けたいのは、確認目的だけで、
- 7-ZipやWinRARを新たに起動する
- 圧縮ファイルを何度も開く
- 最近使ったファイル等を消去する
- クリーンアップを実行する
- 復元ソフトを対象PCへインストールする
- PCを初期化・再配布する
- 関連するUSB媒体を通常業務で再利用する
といった操作を進めることです。
調査前には、少なくとも、
- 対象PC
- 対象期間
- 問題となるファイル・フォルダー
- 利用者・端末割当
- 退職・異動等の日付
- 疑われるUSBや外部媒体
- メール・クラウド環境
- これまで社内で行った操作
を整理しておくと、調査範囲を決めやすくなります。
電源については一律に「必ず切る」「必ず維持する」とは言えません。暗号化や揮発性情報等によって判断が変わるためです。
証拠としての取得方法を検討する場合は、も確認してください。
まとめ
ZIP・7z等を作成した痕跡は、圧縮ファイル本体、MFT・USN、圧縮ソフト関連情報、アプリ実行痕跡、元ファイル、USB等のコピー先を組み合わせることで確認できる場合があります。
ただし、調査では次の区別が重要です。
- Windowsに過去の全圧縮操作を一覧できる万能な履歴があるとは限らない
- 7-Zip・WinRARが存在したことと、対象ファイルを圧縮したことは別
- アプリを実行したことと、圧縮が成功したことは別
- MFT・USNのFILE_CREATEだけでは圧縮操作を証明できない
- 圧縮ファイル本体が削除されても周辺痕跡が残る場合がある
- 本体を復元できないことと、過去の存在を調べられないことは別
- 圧縮ファイルを作成したことと、USB等へ持ち出したことは別
- USBが接続されたことと、ファイルがコピーされたことは別
- 同名・同容量と、内容同一性は別
- アカウントやユーザープロファイルと、実際の操作者本人は別
情報持ち出しを評価するときは、
元ファイル
↓
圧縮
↓
圧縮ファイル
↓
外部移動
↓
必要に応じて削除
という証拠の流れを時系列でつなげます。
自社で確認しやすいケース
現在残っているZIP・7zの中身だけを確認したい、通常業務で作成されたファイルか整理したい、証拠利用を予定しておらず現在残るデータだけで目的を達成できる、といった場合は社内確認で足りることがあります。
フォレンジック調査を検討するケース
一方、
- 退職前の情報持ち出しが疑われる
- 圧縮ファイルが削除されている
- 元ファイルとの関係を確認したい
- USBへのコピーまで確認したい
- メール・クラウドへの送信まで確認したい
- 誰が操作したかを検討する必要がある
- 複数の証拠を時系列で統合する必要がある
- 懲戒、損害賠償、刑事・訴訟対応等への利用を想定している
場合は、対象PCや媒体を不用意に変更する前に、証拠保全を含む専門的な調査を検討する意味があります。
圧縮ファイルが見つかったかどうかだけではなく、**「何が確認できたか」「そこから何を評価できるか」「何はまだ断定できないか」**を分けることが、情報持ち出し調査では重要です。
参考資料
- Microsoft Support「ファイルを圧縮および展開する」
- Microsoft Learn「Compress-Archive」
- Microsoft Learn「Master File Table」
- Microsoft Learn「USN_RECORD_V3」
- 7-Zip公式サイト
- 7-Zip「Frequently Asked Questions」
- 7-Zip「How to recover corrupted 7z archive」
- RARLAB「WinRAR and RAR」
- RARLAB「WinRAR What's new」
- デジタルフォレンジックPRO「退職予定者によるUSBへの情報持ち出し 公開調査事例」
- デジタル・フォレンジック調査ラボ「Windowsでファイルコピー履歴は分かる?」
- デジタル・フォレンジック調査ラボ「削除ファイルは復元できる?」