メールフォレンジックとは?送受信・削除・添付ファイルの証拠
 デジタル・フォレンジック調査ラボ
メールフォレンジックでは、メール本文だけでなく、送受信日時、送信元・送信先、Message-ID、メールヘッダー、添付ファイル、OutlookのPST・OST、Microsoft 365やGoogle Workspaceなどのサーバー・クラウド側の記録を組み合わせ、メールに関する事実を確認します。
たとえば、外部宛てにメールが送信された記録が見つかったとしても、それだけで「本文の内容まで確認できた」「特定の添付ファイルを送った」「そのアカウントの利用者本人が操作した」「情報漏えいが成立した」とまでは判断できません。
メール調査では、次の事実を分けて考えることが重要です。
- メールが送信・配送されたこと
- メール本文を確認できたこと
- 添付ファイルの内容を確認し、別のファイルと同一性を評価できたこと
- 実際の操作者を特定できたこと
- その送信が不正な情報持ち出しや情報漏えいに当たること
1つのログやメールだけから結論を出すのではなく、複数の証拠源を照合し、「確認できた事実」と「そこから推測できること」を分けるのがメールフォレンジックの基本です。
メールの送受信だけでなく、削除メール、OutlookのPST・OST、添付ファイルなどメール・コミュニケーションに残る証拠全体を確認したい場合は、メール・コミュニケーションで、主な調査項目と確認方法をまとめています。
メールフォレンジックとは?
メールフォレンジックとは、メールやその周辺に残るデジタルデータを収集・保全・解析し、送受信、削除、添付ファイル、アカウント操作などに関する事実を確認するデジタルフォレンジック調査の一つです。
単に「消えたメールを元に戻す」ことだけが目的ではありません。
企業で社員による情報持ち出しが疑われる場合を例にすると、調べたいのはメールの復元だけではなく、
- いつ送信されたのか
- どのアカウントから送信されたのか
- 誰宛てだったのか
- メール本文が残っているか
- 添付ファイルがあったか
- PCにあるファイルと添付ファイルが同一か
- 削除された形跡があるか
- クラウド側に配送・操作の記録があるか
- 実際にその端末やアカウントを誰が利用していたのか
といった複数の事実です。
そのため、メールフォレンジックではメールボックスだけを見るのではなく、必要に応じてメールクライアント、クラウドサービス、PC、認証ログ、ファイルシステムなどを横断して確認します。
メールフォレンジックで分かる主なこと
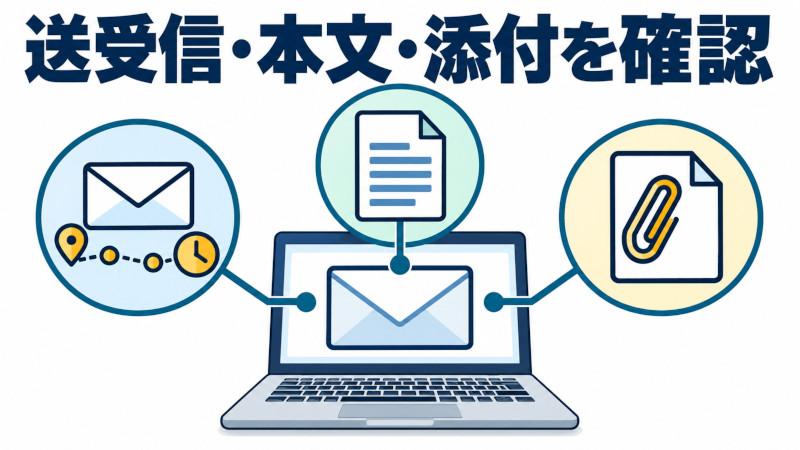
調査対象や保存状態によって異なりますが、メールフォレンジックでは主に次のような事項を確認できる場合があります。
メールの送受信や配送
メール本体やサーバー側の記録から、送信元、送信先、日時、配送状態などを確認します。
ただし、「送信操作の記録」「メールサーバーが受け付けた記録」「相手側へ配送された記録」は必ずしも同じ意味ではありません。利用しているサービスや取得できるログに応じて区別する必要があります。
メール本文
メール本体が残っていれば、テキスト本文やHTML本文を確認できる場合があります。
一方、送信・配送ログだけが残っていて本文データが取得できないケースもあります。その場合に確認できるのは「送信・配送に関する記録」であり、本文内容そのものではありません。
削除に関する情報
削除済みフォルダ、回復可能な領域、メールクライアントのデータ、クラウド側の保持領域、バックアップ、監査ログなどから、削除されたメールや削除操作に関する情報を確認できる場合があります。
ただし、削除メールが必ず復元できるわけではありません。
添付ファイル
メール本体が残っていれば、添付ファイル名、ファイルサイズ、MIME情報、添付ファイルそのものなどを確認できる場合があります。
ファイル本体を取得できれば、PC側に残るファイルとハッシュ値などを比較することで、内容の同一性をより強く検討できます。
送信先や配送経路
From、To、Cc、Received、Return-Path、Message-IDなどのヘッダー情報やサーバー側のログは、送信元・送信先や配送経路を確認する手掛かりになります。
なお、Bccなどは手元のメールヘッダーだけでは確認できない場合があり、サーバー側記録など別の証拠源が必要になることがあります。
アカウントや操作の状況
メールサービスや認証基盤に残るログから、特定のアカウントに対する操作や認証状況を確認できることがあります。
ただし、「あるアカウントから送信された」という事実と、「その名義人本人が操作した」という事実は分けて考える必要があります。
メール調査で確認する主な証拠
メールフォレンジックでは、1種類のデータだけで結論を出すのではなく、複数の証拠を組み合わせて確認します。
メール本体
EML、MSG、MBOX、PST、OSTなどにメール本体や関連情報が残っていることがあります。
メール本体からは、保存状態に応じて本文、件名、送受信者、日時、ヘッダー、添付ファイルなどを確認できます。
ただし、形式や取得元によって含まれる情報は異なります。
メールヘッダー
メールヘッダーには、メールの識別や配送経路を調べるための情報が含まれます。
代表例は次のとおりです。
- From
- To
- Cc
- Date
- Message-ID
- Received
- Return-Path
- Authentication-Results
- Content-Type
SPF、DKIM、DMARCなどの認証に関する評価結果が記録されている場合もあります。
これらは送信元ドメインや配送経路、受信側で行われた認証評価を確認する材料になりますが、ヘッダーだけで実際に端末を操作した人物まで特定できるわけではありません。
Message-ID
Message-IDはメールを識別するために付与される識別子です。
同じMessage-IDがメール本体、メールボックス、ログなど複数の証拠源に残っている場合、同じメールに関する記録を照合する重要な手掛かりになります。
ただし、Message-IDはメール本文そのものではありません。Message-IDが一致したことだけから、本文内容や添付ファイルの中身まで証明することはできません。
添付ファイル
添付ファイルについては、次のような情報を確認します。
- ファイル名
- サイズ
- Content-Type
- Content-Disposition
- MIME構造
- 添付ファイル本体
- ハッシュ値
ファイル名やサイズは照合材料になりますが、同じファイル名や同じサイズであることだけでは、内容が同一とは判断できません。
サーバー・クラウド側の記録
Microsoft 365やGoogle Workspaceなどでは、メールボックスとは別に配送ログ、監査ログ、保持・検索機能などが存在します。
ここで重要なのは、配送ログ、監査ログ、メール本文を同じものとして扱わないことです。
配送ログはメール配送についての情報、監査ログは対象サービス上での操作についての情報、メールボックスやeDiscovery等のコンテンツ検索は実際のメール内容についての情報というように、証拠の役割が異なります。
PST・OSTなどのメールクライアントデータ
Outlook環境では、PSTやOSTが重要な調査対象になる場合があります。
メール、添付ファイル、フォルダ構成などが確認できることがありますが、PSTやOSTだけでサーバー上のすべての履歴が分かるわけではありません。
Message-IDから何が分かる?
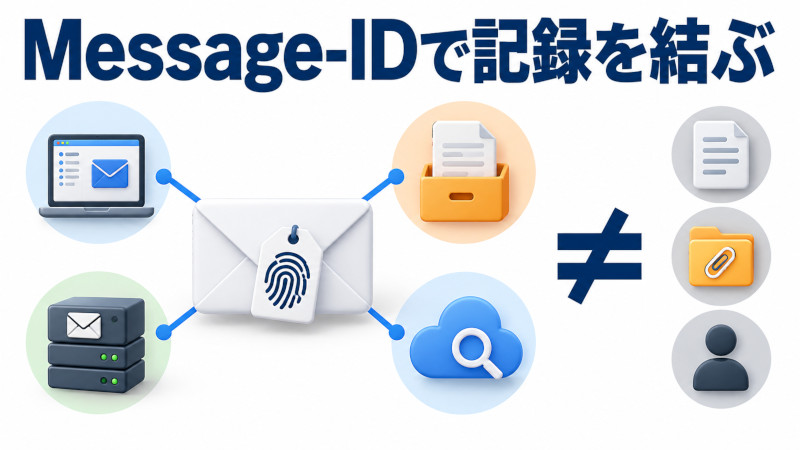
Message-IDは、メールフォレンジックで複数の証拠を結び付けるために特に有用な情報の一つです。
メール本体に残るMessage-IDと、クラウドやメールサーバー側のログに記録されたMessage-IDを比較することで、同じメールに関する記録かどうかを確認しやすくなります。
たとえば、
- メールボックス上にあるメール
- PSTやその他のメールデータ
- サーバー側の配送記録
- クラウド側の検索結果
に同じ識別情報が残っていれば、単独の記録を見るよりも対応関係を説明しやすくなります。
一方、Message-IDは万能な証拠ではありません。
同じMessage-IDが確認できても、それだけでは、
- メール本文の全文
- 添付ファイルの内容
- 実際に操作した人物
- 送信した理由
- 情報漏えいだったかどうか
までは判断できません。
転送や再送、システムによる処理などで識別情報の扱いが変わる場合もあるため、日時、送受信者、件名、ヘッダー、ログなども合わせて評価します。
削除されたメールはどこまで調べられる?
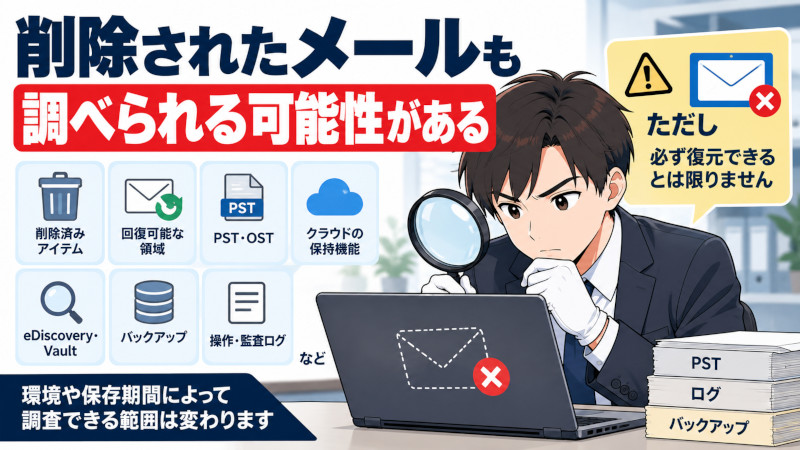
メールを画面上から削除したことと、関連するデータがすべての場所から消えたことは同じではありません。
環境によっては、
- 削除済みアイテム
- 回復可能な領域
- PST・OSTなどのメールクライアントデータ
- クラウド側の保持機能
- eDiscoveryやVault
- エクスポートデータ
- バックアップ
- 操作・監査ログ
などに情報が残る場合があります。
一方で、保持期間を過ぎている、データが完全に削除されている、必要なログが保存されていない、端末やメールデータが初期化・上書きされているなどの理由で、本文を回収できない場合もあります。
したがって、「削除されたメールは復元できる」と一律には判断できません。
また、本文を回収できなかった場合も、
本文を回収できなかったこと
と、
そのメールに本文が存在しなかったこと
は別の事実です。
フォレンジック調査では、確認できなかった内容まで推測で補わないことが重要です。
Outlookで削除されたメールについて、PST・OST、Exchange Online、Recoverable Items、監査ログなどからどこまで確認できるのかは、Outlookの削除メールをフォレンジック調査|PST・OST・Exchangeに残る証拠で詳しく解説しています。
OutlookのPST・OSTから何が分かる?
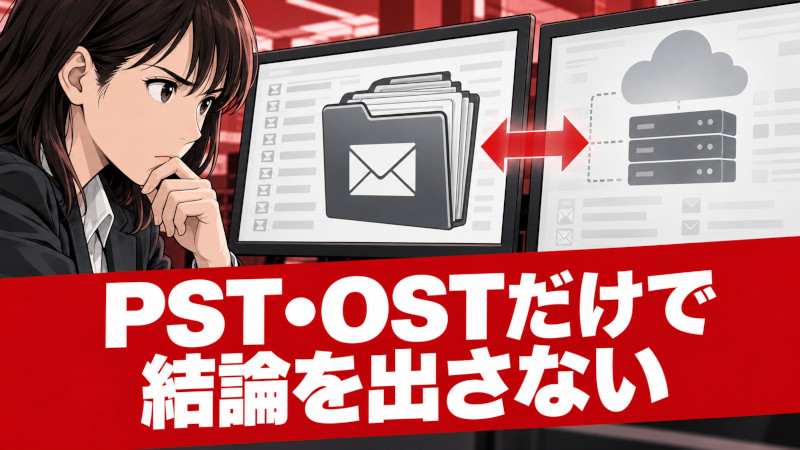
Outlookを利用しているPCでは、PSTやOSTがメール調査の重要なデータ源になることがあります。
PSTは、Outlookのメールや予定表などの項目を保存・エクスポートするために利用されるデータファイルです。
OSTは、Microsoft 365、Exchange、Outlook.comなどのメールボックスと同期して利用する環境で、サーバー上の情報の同期コピーとして使用されます。
保存状態によっては、
- メール
- 件名
- 送受信者
- メール本文
- 添付ファイル
- フォルダ構造
- メールに関連する各種プロパティ
などを確認できる場合があります。
ただし、OSTが存在するからといって、過去のサーバー履歴がすべて含まれているとは限りません。同期状態、キャッシュ範囲、削除状況、アカウント設定などによって取得できる内容は変わります。
そのため、Outlookだけで結論を出さず、必要に応じてExchange OnlineやMicrosoft 365側の記録と照合します。
Gmail・Google Workspaceでは何を確認する?
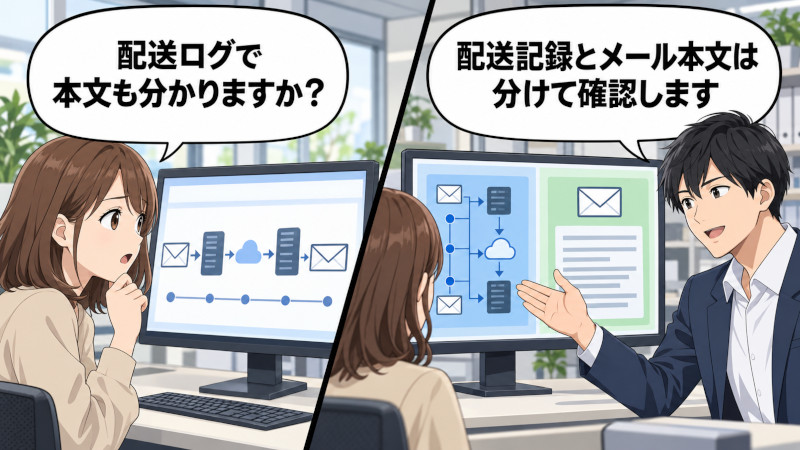
Google Workspace環境では、Gmailのメール本体に加えて、管理者向けのログやGoogle Vaultなどが調査対象になる場合があります。
代表的な証拠源には次のようなものがあります。
Gmail本体
メールが残っていれば、本文、ヘッダー、添付ファイル、Message-IDなどを確認できます。
Email Log Search
管理者はEmail Log Searchを使い、送受信メールを検索し、配送や配送後の状態に関する情報を確認できます。
重要なのは、Email Log Searchがメール本文を閲覧するための機能ではないことです。
配送記録を確認できることと、本文を取得できることは別々に評価する必要があります。
Gmailのログイベント
管理環境や利用できる機能に応じて、Gmailに関連するイベントを調査できる場合があります。
ただし、ログに記録されるイベントと、メール本文そのものは区別します。
Google Vault
組織でVaultが利用され、対象データが保持されている場合は、条件に応じてGmailメッセージを検索し、内容や添付ファイルを確認・エクスポートできる場合があります。
Vaultを利用しているからといって、過去のすべての削除メールが自動的に残っているとは限りません。保持ルールやホールド、削除状況などが関係します。
Google Takeoutなどのエクスポートデータ
取得済みのエクスポートデータがあれば、そこに含まれるメール、ヘッダー、添付ファイル等も調査対象になります。
Google Workspace環境の調査では、GmailだけではなくDriveや端末側のファイルと照合することで、メール添付や情報持ち出しの状況をより具体的に検討できる場合があります。
Microsoft 365・Exchangeでは何を確認する?
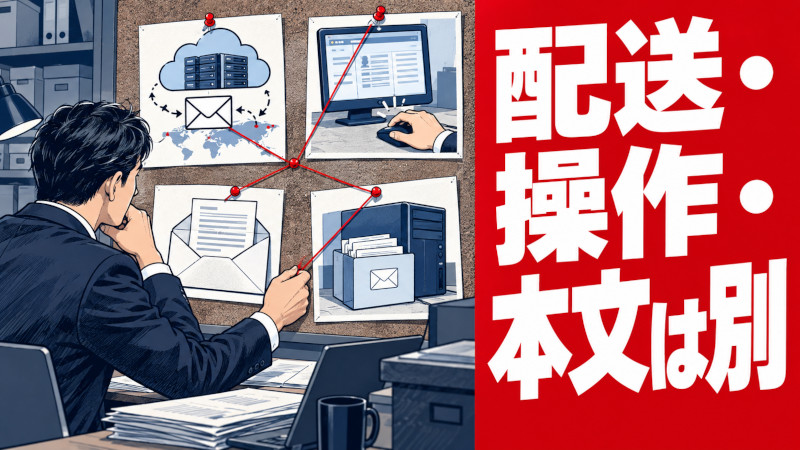
Microsoft 365やExchange Online環境では、目的に応じて複数の情報源を使い分けます。
Message Trace
Message Traceは、組織内を通過するメールの配送状況を追跡するための重要な情報源です。
送信者、受信者、日時、Message-ID、配送状態やイベントなどを確認できる場合があります。
一方、Message Traceが存在することと、メール本文そのものが保存されていることは同じではありません。
監査ログ
Microsoft Purviewなどで取得できる監査ログは、ユーザーや管理者による特定の操作を確認する材料になります。
ただし、監査ログはメールボックスの本文をそのまま保存したものではありません。また、利用できる監査イベントや保持期間等は契約・設定・時点によって異なるため、目的に合ったログが実際に存在するか確認する必要があります。
eDiscovery・メールボックス
対象データがメールボックス等に残っており、権限や保持条件を満たす場合は、eDiscoveryなどを利用してメールコンテンツを検索できることがあります。
OutlookのPST・OST
PC側にOutlookのデータがある場合は、クラウドだけではなくPST・OSTも照合対象になります。
つまり、
Message Trace=配送の記録
監査ログ=操作等の記録
メールボックス・eDiscovery=条件に応じて確認できるメールコンテンツ
PST・OST=クライアント側に存在するメール関連データ
というように役割を分けることが重要です。
添付ファイルが外部へ送られたか調べる方法
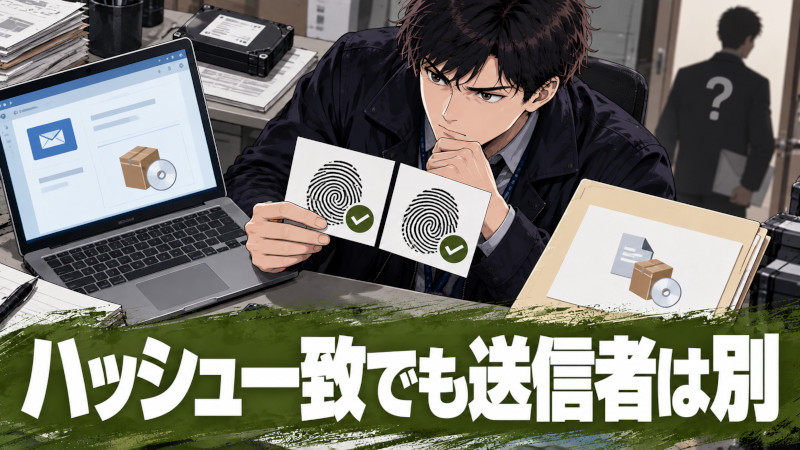
情報持ち出し調査では、「メールを送ったか」だけでなく、「何のファイルを添付したか」が重要になる場合があります。
まずメール側で、
- 添付ファイル名
- ファイルサイズ
- Content-Type
- Content-Disposition
- MIME構造
- 添付ファイル本体
などを確認します。
次に、調査対象PCやファイルサーバー、クラウドストレージ等にある候補ファイルと比較します。
ここで注意したいのは、
同じファイル名=同じファイル
ではなく、
同じファイルサイズ=同じファイル
でもないことです。
異なる内容のファイルに同じ名称を付けることはできますし、偶然同じサイズになる可能性もあります。
メールから実際の添付ファイル本体を取得でき、PC側の候補ファイルも取得できる場合は、SHA-256などの暗号学的ハッシュ値を算出して比較する方法があります。
同じ方法で取得したファイルのバイト列についてSHA-256が一致することは、内容が同一であることを非常に強く確認する材料になります。
ただし、ハッシュ値が一致しても、
- 誰がメールに添付したか
- 誰が送信操作をしたか
- いつPCへコピーしたか
- なぜ送信したか
- その送信が不正だったか
まで決まるわけではありません。
メールとPCのファイルを照合する方法
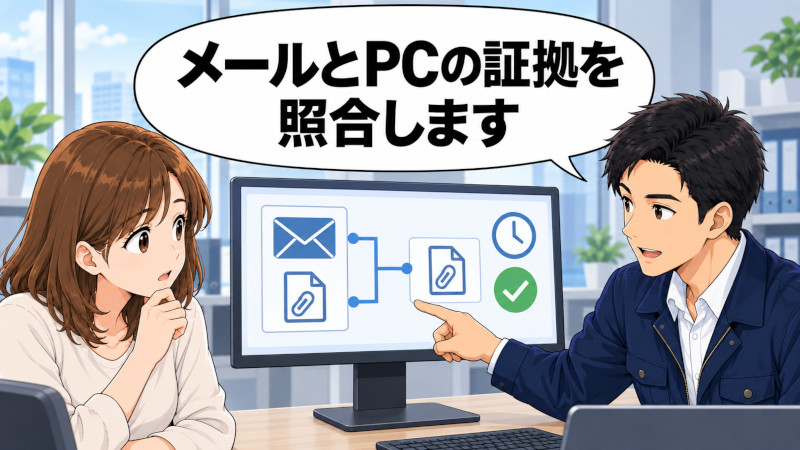
メールフォレンジックの大きな特徴は、メールだけではなく、PC側に残る記録と組み合わせて調べられることです。
たとえば、メールに添付されていたファイルと同名のファイルがPCにあった場合、ファイル本体だけでなく、
- 保存場所
- ファイルのタイムスタンプ
- ハッシュ値
- LNKファイル
- Jump Lists
- MFT
- USNジャーナル
- ブラウザのダウンロード記録
- USB機器に関する記録
- クラウドストレージに関する記録
などを必要に応じて確認します。
これにより、
「メールにファイル名が出ている」
という単独の情報から一歩進み、
「PC上にあったどのファイルと対応する可能性が高いのか」
「その前後にどのようなファイル操作があったのか」
を時系列で検討できます。
ただし、PC側にファイルが存在すること自体も、メール送信の証明とは限りません。
メール側、クラウド側、PC側の証拠を相互に照合することが重要です。
実際の調査では回収できないメールもある
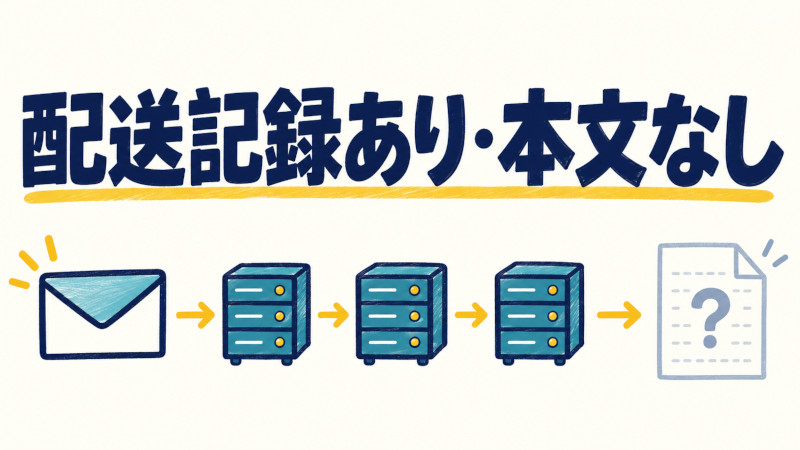
フォレンジック調査を行っても、必要なメール本文や添付ファイルを必ず回収できるわけではありません。
たとえば、
- メール本体は残っていないが配送記録は残っている
- Message-IDや件名等は確認できるが本文を回収できない
- 本文は確認できるが添付ファイル本体が残っていない
- 添付ファイル本体はあるが、誰が送ったかまでは確定できない
- 削除操作は確認できるが、削除前の本文を回収できない
といった状態があります。
ここで重要なのは、回収できなかった情報を「存在しなかった」と置き換えないことです。
たとえば、送信記録が残っている一方で本文を取得できなかった場合、適切なのは、
「本文を確認できなかった」
という評価です。
そこから、
「本文は存在しなかった」
と断定することはできません。
調査結果を利用する法務・人事・コンプライアンス担当者にとっても、確認できた事実と未確認事項を分けて報告することが重要です。
メールの証拠で分かること・分からないこと
メールフォレンジックでは、「証拠がある」だけでなく、その証拠がどの範囲まで支えているかを確認します。
| 記録・証拠 | 比較的言いやすいこと | それだけでは言えないこと |
|---|---|---|
| Message-ID | 同じメールに関する記録を照合する手掛かり | 本文や添付内容そのもの |
| Message Trace | メールの配送・処理状況 | メール本文そのもの |
| 監査ログ | 記録対象となった操作やイベント | メール本文の完全な内容 |
| PST・OST | 保存状態に応じたメールや添付等 | サーバー上の全履歴 |
| メールヘッダー | 識別情報や配送経路等 | 実際の操作者本人 |
| 添付ファイル名 | 添付として記録された名称 | PC側ファイルとの内容の同一性 |
| ファイルサイズ | 照合の補助情報 | ファイル内容の同一性 |
| SHA-256等のハッシュ一致 | 同じ条件で取得したバイト列の同一性を強く示す | 誰が送信したか、送信目的 |
| 削除記録 | 削除操作や削除状態に関する手掛かり | 削除前本文の完全な復元 |
| 送信・配送記録 | メールが送信・配送されたことに関する事実 | 情報漏えいだったこと |
この区別をせずに証拠を過大評価すると、誤った結論につながる可能性があります。
メール送信が確認できても情報漏えいとは限らない
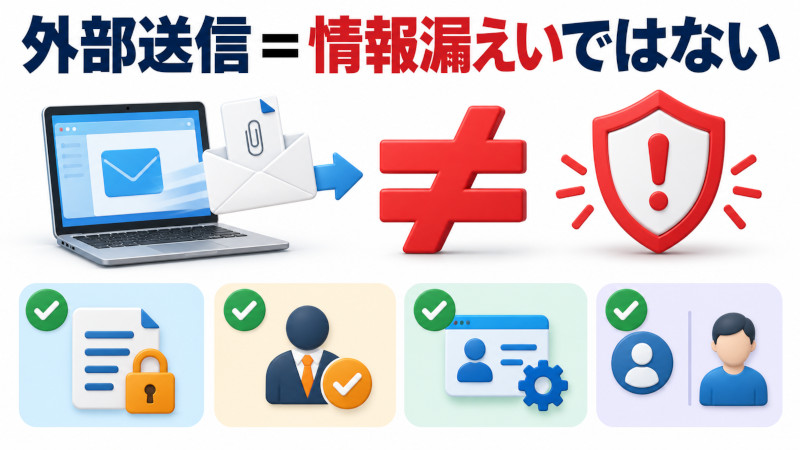
社外のメールアドレスにファイルを送った記録が見つかっても、その事実だけで「情報漏えい」と断定することはできません。
外部送信には、
- 正規の取引先への業務送信
- 社内ルール上承認された送信
- 誤送信
- 私物メール等への不正な持ち出し
- 本人以外によるアカウント利用
など、複数の可能性があります。
判断するには、送信先だけでなく、
- 送信した情報の内容
- 機密性
- 業務上の必要性
- 本人の権限
- 社内規程
- 承認の有無
- 送信前後の操作
- アカウント認証状況
なども確認する必要があります。
また、あるアカウントからメールが送信されていても、
アカウント名=実際の操作者本人
とは限りません。
必要に応じて、Windowsログオン、認証ログ、IPアドレス、端末情報、MFA関連情報、ブラウザやOutlookの利用状況なども照合します。
メールフォレンジックの調査フロー
実際のメール調査では、何を証明したいかによって調査対象が変わります。
一般的には、次のような流れで整理します。
- 調査目的を決める
「外部送信の有無」「削除メールの内容」「添付ファイルの同一性」「操作者」など、確認したい事実を明確にします。 - 対象を特定する
対象アカウント、PC、期間、メールサービスなどを整理します。 - 必要なデータを保全する
PC、メールボックス、PST・OST、ログ、エクスポートデータなど、目的に必要な証拠を保全します。 - メール本体とログを収集する
メールファイルだけでなく、取得可能なサーバー・クラウド側記録も確認します。 - Message-ID等で照合する
Message-ID、日時、送受信者、件名などを使い、複数の証拠源の対応関係を確認します。 - 添付ファイルを確認する
ファイル名、サイズ、MIME情報、実データ、ハッシュ値等を確認します。 - PC側の記録と突合する
添付候補ファイルや周辺のファイル操作、ブラウザ、USB、クラウド等を調べます。 - 認証・操作情報を必要に応じて確認する
操作者が争点になる場合は、アカウント名だけでなく認証・端末情報等を照合します。 - 時系列を整理する
メール、ファイル操作、ログイン等をタイムライン上で比較します。 - 事実と推測を分離する
「確認済み」「確認できない」「可能性がある」を区別して結果をまとめます。
調査の目的が違えば、必要なデータも変わります。すべての案件で全項目を調べる必要があるわけではありません。
調査前に保存するもの・避けたい操作
メールやPCの状態は、通常の利用や管理操作によって変化する可能性があります。
不正や情報持ち出しが疑われ、後から証拠として評価する可能性がある場合は、不用意に操作を続ける前に、何を保存する必要があるか検討することが重要です。
状況に応じて保存対象となるものには、
- PST・OST
- メールのエクスポートデータ
- サーバー・クラウド側ログ
- PCのストレージ
- 関連ファイル
- ハッシュ値
- 取得日時
- 取得者
- 取得方法
などがあります。
一方、事情を確認しないまま、
- PCを初期化する
- アカウントを削除する
- メールデータを削除する
- メールクライアントを大きく再設定する
- 必要なログが失効するまで放置する
といった操作をすると、後の確認が難しくなる可能性があります。
ただし、情報漏えいや不正アクセスが現在進行中であれば、アカウント停止などのセキュリティ対策を優先しなければならない場合もあります。
証拠保全と被害拡大防止の双方を考え、実施した操作と時刻を記録しながら対応することが重要です。
自社確認で足りる場合とフォレンジック調査を検討する目安
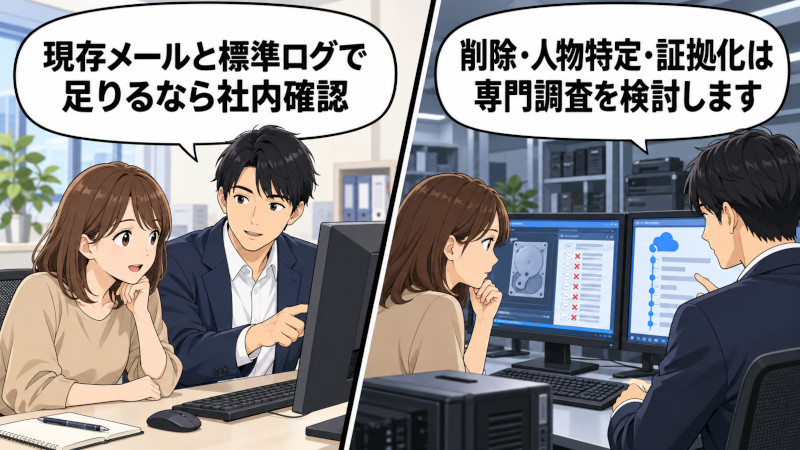
すべてのメールトラブルで専門的なフォレンジック調査が必要なわけではありません。
たとえば、
- 対象メールが現存している
- 送信日時や宛先を確認するだけでよい
- 管理画面の標準ログで目的を達成できる
- 証拠として厳密な説明を必要としない
といった場合は、社内の情報システム担当者による確認で解決できることがあります。
一方、次のような場合は、複数の証拠源を扱う調査を検討する意味があります。
- 対象メールが削除されている
- 本文と送信記録を区別して確認したい
- 添付ファイルとPC側ファイルの同一性を調べたい
- 誰が実際に操作したかが争点になっている
- 退職者PCとクラウド側ログを横断して調べたい
- 情報持ち出しや社内不正の有無を判断したい
- 人事・法務対応や訴訟等を想定して証拠の取得経緯も整理したい
相談する際は、対象期間、対象メールアカウント、使用していたPC、利用サービス、現在残っているデータ、すでに実施した操作と、「最終的に何を確認したいのか」を整理しておくと調査範囲を決めやすくなります。
まとめ
メールフォレンジックは、削除メールを復元するだけの調査ではありません。
メール本体、Message-ID、メールヘッダー、添付ファイル、PST・OST、Microsoft 365やGoogle Workspaceのサーバー・クラウド側記録、さらにPC側のファイルや操作記録を必要に応じて照合し、確認できる事実を積み重ねます。
特に重要なのは、次の内容を混同しないことです。
- メールが送信・配送されたことと、本文を回収できたことは別
- 本文を回収できなかったことと、本文が存在しなかったことは別
- 添付ファイル名やサイズが一致することと、内容が同一であることは別
- ハッシュ値が一致することと、誰が送信したかは別
- アカウントから送信されたことと、名義人本人が操作したことは別
- 外部送信が確認されたことと、情報漏えいが成立したことは別
メール単体だけでなく、クラウド側とPC側の証拠を横断して評価することで、単独の記録からは分からない事実関係を整理できる場合があります。
調査を検討する場合は、対象データを不用意に変更する前に、まず「何を確認したいのか」と「現在どのデータが残っているのか」を整理することが重要です。
参考資料
- IETF「RFC 5322: Internet Message Format」
- IETF「RFC 2045: Multipurpose Internet Mail Extensions (MIME) Part One」
- IETF「RFC 2183: Communicating Presentation Information in Internet Messages」
- Microsoft Support「View internet message headers in Outlook」
- Microsoft Learn「Message trace in the new Exchange admin center」
- Microsoft Learn「Mailbox auditing in Exchange Online」
- Microsoft Learn「eDiscovery search」
- Microsoft Learn「Recoverable Items folder in Exchange Online」
- Microsoft Support「Outlook Data Files (.pst and .ost)」
- Google Workspace Admin Help「Find messages with Email Log Search」
- Google Workspace Admin Help「Gmail log events」
- Google Vault Help「Use Vault to search Gmail」
- Google Vault Help「Search and export data」
- NIST「Hash Functions」