iPhoneのデジタルフォレンジックで何が分かる?取得データと限界
 デジタル・フォレンジック調査ラボ
iPhoneのデジタルフォレンジックでは、端末の状態や取得方法等の条件が合えば、メッセージ、通話、写真・動画、ファイル、アプリ、Web利用等に関係するデータを確認できる場合があります。
ただし、すべてのiPhoneから同じ情報を取得できるわけではありません。削除済みデータを必ず復元できるわけでも、ロックされたiPhoneを必ず解析できるわけでもありません。
特に社用iPhoneの調査では、端末だけを見て結論を出さないことが重要です。
調査対象は大きく、
iPhone本体
→ ローカルバックアップ
→ iCloud等のクラウド
→ Microsoft 365・Google Workspace等の会社側ログ
→ 必要に応じて会社PCやメール
へ広げて考えます。
そして、
データが取得できたこと
と、
その社員本人が操作したこと
さらに、
その操作が情報持ち出し等の不正行為だったこと
は、それぞれ別の事実として評価する必要があります。
この記事では、社用iPhoneで情報持ち出し、社内不正、不適切な連絡、クラウド利用等が疑われた場合に、どこまで確認でき、どこから先は別の証拠が必要になるのかを整理します。
iPhoneだけでなく、Android、削除データ、バックアップ、クラウドなどスマートフォン調査全体について確認したい場合は、スマートフォン・モバイルフォレンジックで、主な調査対象と確認上の注意点をまとめています。
iPhoneのデジタルフォレンジックでは何が分かる?
条件が合えば、iPhone内に残る通話、メッセージ、写真、ファイル、アプリ等に関するデータを確認できます。ただし、「データが存在すること」と「誰が、何をしたか」は分けて評価する必要があります。
例えば、iPhone内から会社資料が見つかった場合、少なくとも「取得したデータ内にその資料が存在した」ことは確認材料になります。
しかし、それだけでは、
- 誰がiPhoneへ保存したのか
- どこから取得したのか
- 外部へ送信したのか
- 業務上必要な保存だったのか
- 貸与社員本人が操作したのか
までは決まりません。
同様に、クラウドストレージのアプリがインストールされているだけでは、機密ファイルをアップロードした証拠にはなりません。
フォレンジックでは、見つかったデータそのものと、そのデータから証明できる範囲を分けることが重要です。
iPhoneから確認できる主なデータ
取得できる可能性があるデータは、iPhoneモデル、iOS、ロック状態、パスコード、取得方法、アプリ、同期設定、暗号化、保存期間等によって変わります。
| データ種別 | 確認できる可能性がある内容 | 主な注意点 |
|---|---|---|
| 通話関連 | 発着信に関する記録等 | 通話記録だけで会話内容や実際の話者は分からない |
| SMS/MMS/iMessage | 相手、時刻、本文、添付等 | 保存・同期状況や取得方法によって範囲が変わる |
| 写真・動画 | ファイル、日時、EXIF、位置関連情報、サムネイル等 | 日時・位置情報と本人の行動を同一視しない |
| Safari関連 | 履歴、ダウンロード等の痕跡 | 削除・同期・取得方法等で残存状況が異なる |
| ファイル | ファイル本体、名称、関連メタデータ等 | ファイルの存在だけでは持ち出しを証明しない |
| アプリ | インストール情報、アプリ固有データ等 | インストールされていることと使用したことは別 |
| メール | メール・添付等を確認できる場合がある | サーバー側記録と端末キャッシュを分ける |
| 位置関連 | 写真、アプリ、Wi-Fi等に由来する情報 | 精度・時刻・人物との対応を個別評価する |
| クラウド関連 | アプリ情報、キャッシュ、同期されたデータ等 | クラウド上の全データを意味しない |
たとえば写真に位置情報が残っていたとしても、「この端末に位置情報付きの写真が存在する」ことと「貸与社員本人がその場所にいた」ことは別です。
写真が別の端末から共有された、編集された、クラウドから同期された等の可能性も検討します。
iPhoneの取得方法によって何が変わる?
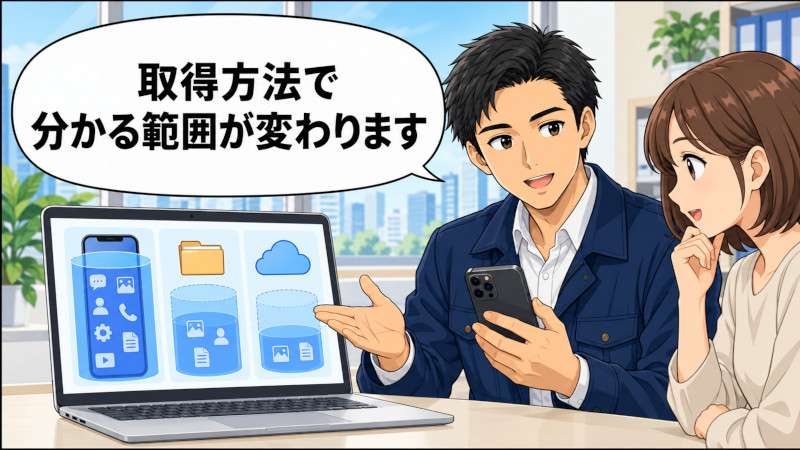
取得方法が違えば、解析できるデータの範囲も変わります。したがって、調査結果には「何を、どの方法で取得したか」を残すことが重要です。
モバイルフォレンジックでは、状況に応じて次のようなデータ源・取得方法があります。
端末から取得するデータ
現在端末からアクセス可能なデータを取得します。
正規のインターフェースやバックアップ機構等を利用する方法もあり、パスコード、端末との信頼関係、ロック状態等が取得可否に影響します。
バックアップベースの取得
Finder、WindowsのAppleデバイスアプリ、従来のiTunes等で作成されるローカルバックアップを解析対象にする方法です。
ただし、バックアップはiPhoneのストレージ全体をそのままコピーしたものではありません。
Apple自身も、コンピュータバックアップには対象外となるデータがあることを明示しています。
ファイルシステムレベルの取得
対応する端末、iOS、端末状態、取得手法等の条件が合えば、バックアップより広いファイルシステム情報を取得できる場合があります。
ただし、対応範囲は一定ではありません。
古いモバイルフォレンジック資料では「logical/file system/physical」といった分類が使われますが、現在のiPhoneで**「ストレージを丸ごとコピーすれば、削除データを含めて全部読める」**と考えるのは適切ではありません。
AppleのData Protectionではファイルの暗号鍵とSecure Enclave等が関係しており、単純な生データ取得と、読み取り可能なユーザーデータ取得は同じ意味ではありません。
クラウド側から取得するデータ
iCloud、Microsoft 365、Google Workspace、Slack等は、端末本体とは別の証拠源です。
そのため調査報告では、
iPhone本体から取得したデータ
と
クラウドサービス側から取得したログ・コンテンツ
を混在させず、出所を明確にしておく必要があります。
NISTもモバイルデバイスフォレンジックについて、保全、取得、検査、分析、報告を分けて扱う考え方を示しています。
ロックされたiPhoneでも調査できる?
端末のモデル、iOS、ロック状態、パスコードの有無、取得方法、使用する解析手法等によって異なります。ロックされているだけで必ず解析不能とも、アンロックされていれば全データを取得できるとも言えません。
AppleはiPhoneのユーザーデータをData Protectionで保護しており、パスコードとハードウェア固有情報等が暗号鍵の保護に関係します。
調査では少なくとも、
- パスコードを会社が正当に把握しているか
- 現在ロックされているか
- 現在アンロック状態か
- 再起動後か
- 端末が一度でもロック解除された状態か
- PCとの接続・信頼関係があるか
- iPhoneモデルとiOS
- 取得手法の対応状況
を確認します。
モバイルフォレンジック分野では、再起動後まだ最初のロック解除が行われていない状態を「BFU(Before First Unlock)」、一度解除された後の状態を「AFU(After First Unlock)」と呼ぶことがあります。
これは調査現場で使われる便宜的な表現ですが、AppleのData Protectionでも、再起動後の最初の認証前後でアクセス可能になるデータ保護クラスが異なります。
したがって、調査前に不用意に再起動することは避けるべきケースがあります。
またAppleは、デフォルトではiPhoneをUSB機器やコンピュータへ接続する際にロック解除が必要となる仕組みを採用しています。
重要なのは、「最新iPhoneでも必ず解除できる」「専門ツールならどの端末でも解析できる」と考えないことです。
iPhoneのバックアップから何が分かる?
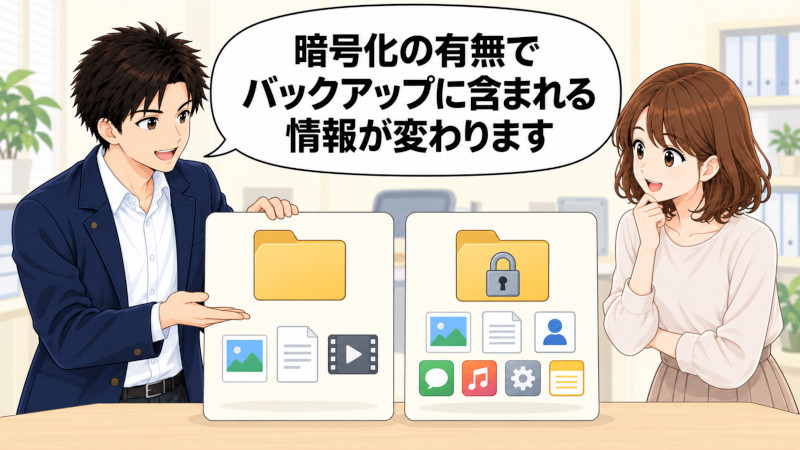
ローカルバックアップから多くの端末データを確認できる場合がありますが、バックアップはiPhone本体そのものではなく、含まれるデータにも条件があります。
Appleは現在、MacのFinder、WindowsのAppleデバイスアプリ、旧環境のiTunes等を使ったコンピュータバックアップを案内しています。
Appleによれば、コンピュータバックアップは端末の「ほぼすべて」のデータと設定を対象としますが、iCloudへ既に同期されているデータ、Face ID/Touch ID、Apple Pay、Appleメール等、一部は対象外です。
暗号化バックアップと非暗号化バックアップ
ここはフォレンジック調査で重要な違いです。
Appleの現行資料では、暗号化ローカルバックアップには、非暗号化バックアップでは対象にならない次の情報も含まれます。
- 保存済みパスワード
- Wi-Fi設定
- Webサイト履歴
- ヘルスケアデータ
- 通話履歴
一方、Face ID、Touch ID、デバイスパスコードのデータは暗号化バックアップにも含まれません。
したがって、
「バックアップを取得できた」
=
「端末内のすべてを取得できた」
ではありません。
また、ローカルバックアップの暗号化に使われるパスワードと、iPhone画面のロック解除に使うデバイスパスコードは、調査上は別の認証情報として扱います。
既存のバックアップが会社PCや退職者PCに残っている場合は、新しいバックアップを作成する前に、既存バックアップの作成日時・暗号化状態・保存先を記録しておくことも重要です。
iCloudのデータもiPhoneフォレンジックで確認できる?
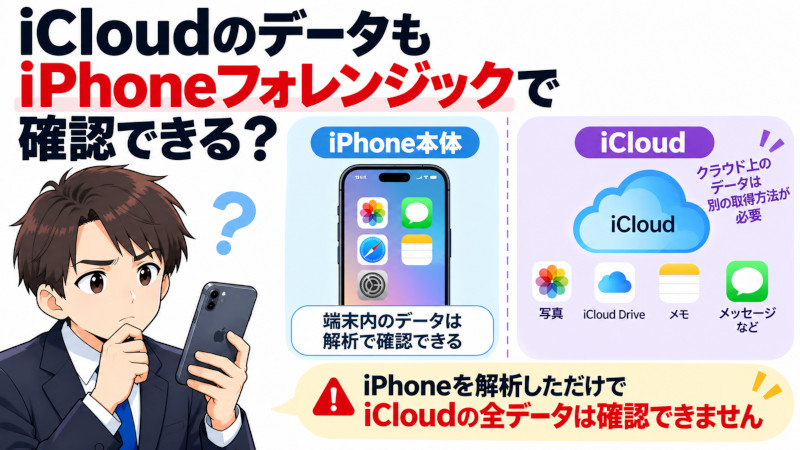
端末内データとiCloud上のデータは分けて考える必要があります。iPhoneを解析しただけで、iCloud上の全データを自動的に取得できるわけではありません。
AppleはiCloudについて、
同期
と
バックアップ
を別の仕組みとして説明しています。
例えばiCloud写真やiCloud Drive、メモ等では、データがクラウドへ同期されます。一方、定期的に同期されない端末データはiCloudバックアップの対象になる場合があります。
そのため調査では、
- iPhone本体に実体が存在するデータ
- iPhone上にキャッシュ等だけがあるデータ
- iCloudに同期されているデータ
- iCloudバックアップに含まれるデータ
- クラウド上にしか存在しないデータ
を区別します。
例えば「iCloud写真」を使用している場合、写真はiCloudに同期されるため、日常のiCloudバックアップとは別に扱われます。Messages in iCloudを利用している場合も同様です。
さらに、Apple Accountの認証情報、会社としてのアクセス権限、調査目的等も別に整理する必要があります。
技術的に取得できる可能性があることと、会社がそのデータを調査してよいことは同じ問題ではありません。
削除したメッセージやファイルは復元できる?
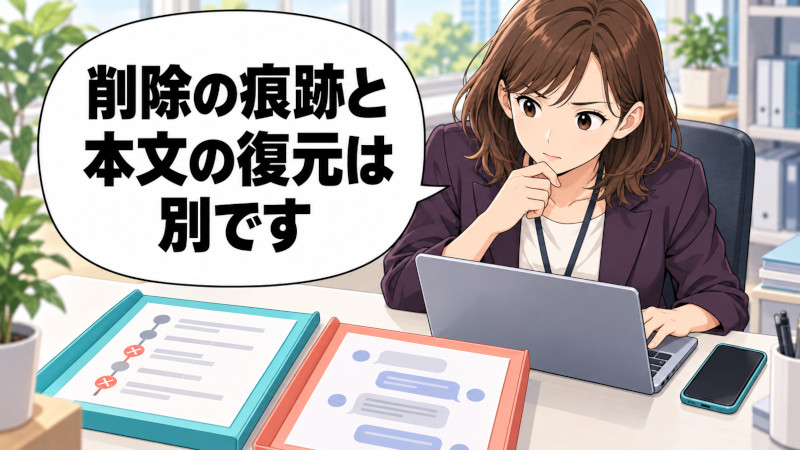
復元できる場合はありますが、削除されたメッセージやファイルを必ず元の内容まで復元できるわけではありません。
ここでは、
削除された可能性を示す痕跡
と
削除前の本文・ファイル本体を回収できたこと
を分けます。
アプリによっては、データベース、キャッシュ、添付ファイル、サムネイル、バックアップ、クラウド側データ等に関連情報が残る場合があります。
SQLite等を利用するアプリでは、データベース本体だけでなく関連ファイルが調査対象になるケースもありますが、SQLiteを使っているから削除データを必ず復元できるという意味ではありません。
復元可能性は、
- iOS・iPhoneモデル
- 取得方法
- 暗号化
- アプリの保存方式
- アプリのバージョン
- 削除後の利用状況
- バックアップ
- クラウド同期
- サーバー側の保持
- ログアウト・アプリ削除の有無
等によって変わります。
LINE、Teams、Slack、WhatsApp等についても、
「このアプリなら削除済みメッセージを復元できる」
とアプリ名だけで判断するのは適切ではありません。
メールについても同様で、端末だけでなくメールサーバーやクラウド側に記録が残る場合があります。メールを調べる際の証拠の分け方は、メールフォレンジックとは?送受信・削除・添付ファイルの証拠で詳しく解説しています。
初期化されたiPhoneから以前のデータは分かる?
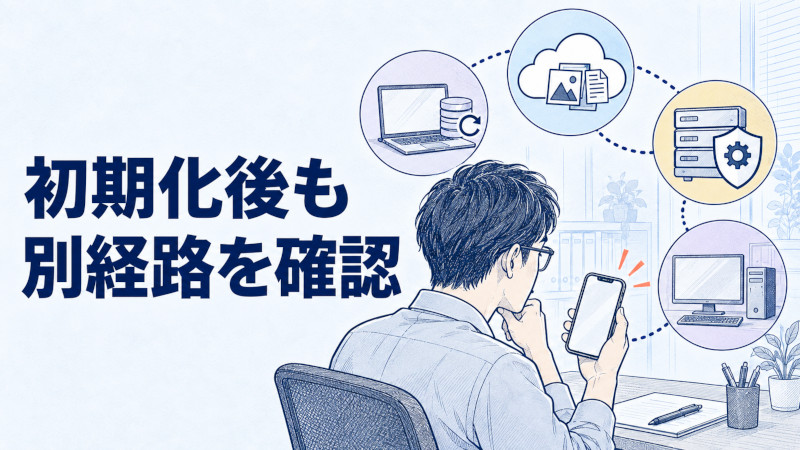
初期化後のiPhone本体から、以前のユーザーデータを必ず復元できるとはいえません。
現代のiPhoneでは暗号化と鍵管理が強く関係します。
Appleは「すべてのコンテンツと設定を消去」を実行すると、消去可能領域の鍵が消去され、ユーザーデータが暗号学的にアクセス不能になると説明しています。
そのため、
初期化された端末を受け取った
→ 過去データを本体から全部復元できる
という前提で調査を始めるべきではありません。
一方で、
端末本体から取得できない
=
調査全体で何も分からない
でもありません。
確認候補には、
- 以前作成されたMac/Windows PC上のローカルバックアップ
- iCloud同期データ
- iCloudバックアップ
- MDM
- Microsoft 365
- Google Workspace
- メールシステム
- 会社PC
- ファイルサーバー
- その他の会社管理ログ
があります。
例えばGoogle DriveやGmailを利用していた場合、iPhone自体が初期化されていても、会社側のGoogle Workspace記録から確認できる操作が残っている場合があります。
クラウド側を確認するときの考え方は、Google Workspaceのフォレンジック調査で何が分かる?も参考になります。
社用iPhoneではMDMから何が分かる?
MDMから端末情報、構成、OS、インストール済みアプリ等に関する管理情報を確認できる場合があります。ただし、MDMは端末管理の仕組みであり、フォレンジック解析ツールではありません。
Appleのデバイス管理仕様には、
- デバイス情報
- ネットワーク情報
- OS情報
- インストール済みアプリ
- セキュリティ関連情報
等を照会する仕組みがあります。
また、会社所有端末を対象とする自動デバイス登録では、ユーザ登録より多くの管理機能・情報を利用できます。
一方、BYOD向けのユーザ登録では、AppleはIT部門が管理できる範囲を組織アカウントや組織から提供された設定・情報等に限定しています。
したがって、
MDMに登録されている
=
管理者が端末内のすべてのLINE・メール・写真を自由に閲覧できる
という意味ではありません。
MDMとフォレンジックの役割は分けます。
MDM:端末を構成・制御・管理する
フォレンジック:必要なデータを収集・保全・解析し、事実関係を評価する
MDMに残る端末情報や管理操作記録は、フォレンジック調査を補助する証拠源の一つとして扱います。
iPhoneにファイルがあれば情報持ち出しを証明できる?
iPhoneに会社ファイルが存在したことだけでは、外部への情報持ち出し全体を確定できません。
確認するべきなのは、その前後です。
例えば、
SharePointから取得
↓
社用iPhone上にファイルが存在
↓
外部メール・個人クラウド・チャット等から送信
という経路が疑われる場合、それぞれを別の証拠源で確認します。
iPhone側では、
- 対象ファイル
- アプリ
- キャッシュ
- メールやチャット
- 関連する時刻情報
等を確認します。
Microsoft 365側では、環境や監査設定等に応じてSharePoint/OneDriveのファイルアクセス、ダウンロード、共有等に関する監査記録を確認できる場合があります。Microsoftの現行監査仕様にはFileDownloaded等のイベントも定義されています。
さらに会社PCに同じファイルがある場合は、
- ファイル名
- サイズ
- 内容
- ハッシュ値
- 時刻
- 保存場所
等を比較します。
Windows側のコピー痕跡については、Windowsでファイルコピー履歴は分かる?USBへのコピー痕跡と調査方法も参考になります。
重要なのは、
iPhoneにファイルがある
ことと、
外部へ送信された
ことと、
その送信が不正な情報持ち出しに当たる
ことを一つの結論にまとめないことです。
誰がiPhoneを操作したか分かる?
使用されたアカウントや端末を特定できる場合はありますが、それだけで貸与された社員本人が操作したと確定できるとは限りません。
社用iPhoneは通常、一人の社員へ貸与されることが多いため、PCより利用者との対応が明確なケースはあります。
それでも、
- 端末を他者へ渡していた
- パスコードを共有していた
- Apple Accountを別端末でも利用していた
- アプリアカウントが他の端末でも利用されていた
- 既存セッションが利用された
- 自動同期・バックグラウンド処理だった
等の可能性を考慮します。
実際の操作者を検討するときは、
iPhone
+ Apple Account/アプリアカウント
+ Microsoft 365・Google Workspace等の認証ログ
+ IP・認証方式
+ MDM
+ 端末貸与記録
+ 必要に応じてPC側の利用状況
を時系列で照合します。
つまり、
社用iPhoneに対象データがある
≠
貸与社員本人がその操作をした
です。
iPhoneとクラウド・PCの証拠をどう突き合わせる?
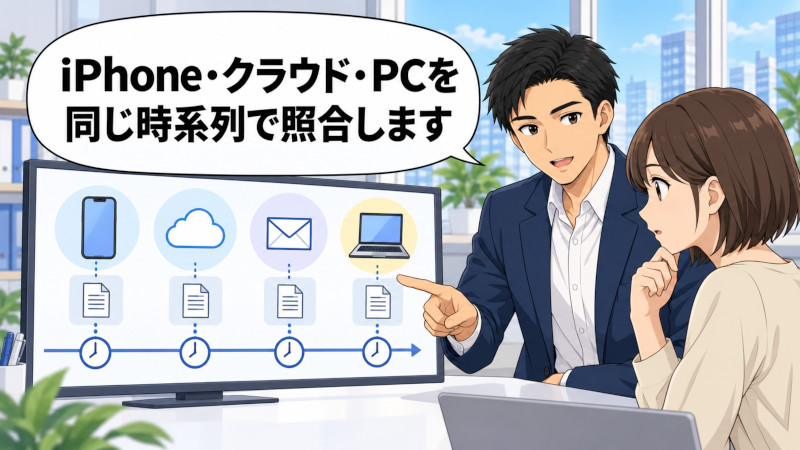
同じ出来事について、iPhone・クラウド・メール・PCに残る記録を時刻、アカウント、対象ファイル等で対応付けます。単一の証拠を強く読み過ぎないことが重要です。
例えば機密資料の持ち出し疑いなら、次のように整理します。
1.元ファイルを特定する
会社PC、SharePoint、Google Drive等から、
- ファイル名
- ID
- サイズ
- 内容
- 必要に応じてハッシュ値
を確認します。
2.会社側クラウドの操作を確認する
Microsoft 365やGoogle Workspaceから、
- 閲覧
- ダウンロード
- 共有
- 外部送信
- 認証
等の記録を確認します。
ただし、「ダウンロードイベントがある」ことと「実際の保存先まで分かる」ことは別です。
3.iPhone側で対応するデータを探す
iPhoneから対象ファイル、アプリデータ、メール、メッセージ、キャッシュ等が取得できた場合、クラウド側の時刻・アカウント・ファイル識別情報等と照合します。
4.外部送信を確認する
メール、チャット、クラウドストレージ等に対応する記録があるか確認します。
5.PC・その他の証拠を追加する
対象社員の会社PCにも同じファイルやクラウド利用痕跡があれば、取得経路をより具体的に検討できます。
こうして、
①どこから取得した情報か
②何が確認できたか
③そこから何が言えるか
④何は言えないか
⑤次に何を確認するか
を証拠ごとに整理します。
証拠として扱う場合は、取得日時、対象端末、端末識別情報、iOS、取得方法、使用ツールとバージョン、取得物のハッシュ、受け渡し履歴等も残します。
証拠保全の基本については、デジタルフォレンジックの証拠保全とは?原本・ディスクイメージ・ハッシュ値の意味で詳しく解説しています。
社用iPhoneを調査するときの初動
証拠として調べる可能性がある場合は、原因確認のために端末を操作し続けるより、現在の状態を記録し、不必要な変更を避けることが重要です。
特にiPhoneでは、現在の電源状態やロック状態が、その後の取得可能性に影響する場合があります。
原則として避けたいのは、
- 初期化
- iOSアップデート
- アプリ削除
- 「証拠を探す」ための大量操作
- 不要な再起動
- 新しいアプリのインストール
- 端末の再配布
です。
一方で、
「必ず電源を切る」
「必ず機内モードにする」
「必ずWi-Fiを切る」
と一律に決めるのも適切ではありません。
ネットワーク接続を維持すれば同期・遠隔操作・ワイプ等のリスクが生じるケースがある一方、状態変更そのものが取得条件へ影響する場合もあります。
まず、
- 現在日時
- 電源状態
- ロック/アンロック状態
- 充電状態
- ネットワーク状態
- 接続されている周辺機器
- iPhoneモデル
- iOS
- 管理番号
- 貸与者
- 返却日時
- 既に実施した操作
を記録します。
同時に、Microsoft 365、Google Workspace、メール、MDM等の会社側ログについて、保存期間を確認します。
iPhone本体だけを安全に保管しても、クラウド側ログが保持期限で失われれば、その部分は後から調査できなくなる可能性があります。
調査権限・プライバシーも確認する
社用iPhoneであっても、
技術的に取得できるデータ
と
会社が調査目的で確認・利用してよいデータ
は分けて考えます。
調査前に、
- 貸与端末規程
- 社内規程
- 調査目的
- 対象期間
- 対象データ
- 業務データと私的データの区別
- 必要性・相当性
- BYODか会社所有端末か
を整理してください。
懲戒、損害賠償、訴訟等を想定する場合や、私的情報を含む可能性が高い場合は、必要に応じて弁護士等と調査範囲を確認します。
まとめ
iPhoneのデジタルフォレンジックでは、メッセージ、通話、写真、ファイル、アプリ等に関するデータを確認できる場合があります。
しかし、iPhoneを解析すれば何でも分かるわけではありません。
取得できるデータは、iPhoneモデル、iOS、ロック状態、パスコード、取得方法、アプリ、暗号化、同期設定、バックアップ等によって変わります。
特に重要なのは、次の区別です。
- バックアップはiPhone本体の完全なコピーではない
- iCloud上のデータと端末内データは同じではない
- ロック端末を必ず解析できるわけではない
- 削除データを必ず復元できるわけではない
- 初期化後でもクラウドや既存バックアップ等を調べられる場合がある
- MDMとフォレンジックは目的が異なる
- アプリが存在することと、問題時刻に利用されたことは別
- iPhoneに会社ファイルがあることと、外部へ持ち出したことは別
- 貸与社員と実際の操作者は必ずしも同一ではない
- データが見つからなかったことと、その行為がなかったことは同じではない
したがって社用iPhoneの調査では、
iPhone本体
+ バックアップ
+ iCloud
+ Microsoft 365/Google Workspace等の会社側ログ
+ メール
+ PC
を、必要な範囲で照合することが重要です。
自社確認で対応しやすいケース
現在画面上にあるデータやMDMの通常管理情報を確認したい場合、会社側のクラウド管理画面で特定のログを確認するだけで目的を達成できる場合、法的証拠化を必要としない単純な事実確認などは、自社対応で足りるケースがあります。
専門フォレンジックを検討するケース
削除されたデータを確認したい、退職者の社用iPhoneを調べたい、端末が初期化・ロックされている、情報持ち出しの経路まで確認したい、iPhoneとクラウド・PCを横断して調べたい、実際の操作者まで評価したい、懲戒や訴訟等を想定している、取得過程を第三者へ説明できる状態で保全したい場合は、専門的なフォレンジック調査を検討する目安になります。
サービスとしての調査対象や相談方法については、スマートフォンフォレンジック調査をご確認ください。
参考資料
※Apple関連仕様は2026年9月21日時点で確認しています。iOS、デバイス管理、クラウド、フォレンジックツール等の仕様は変わる可能性があるため、実際の調査時には対象端末・対象時点に対応する最新仕様を確認してください。
- Apple「Appleプラットフォームのセキュリティ」2026年3月版
- Apple「Appleデバイスのデータ保護」
- Apple「データ保護クラス」
- Apple「iPhone、iPad、iPod touchのバックアップの暗号化について」
- Apple「iPhoneやiPadのバックアップ方法」
- Apple「iCloudバックアップの対象となるもの」
- Apple「自動デバイス登録とデバイス管理」
- Apple「ユーザ登録とデバイス管理」
- Apple「USBアクセサリやその他のアクセサリをiPhoneまたはiPadに接続できるようにする」
- Apple「Appleデバイスを消去する」
- NIST SP 800-101 Rev.1「Guidelines on Mobile Device Forensics」
- Microsoft Learn「監査ログ アクティビティ」