Google Workspaceのフォレンジック調査で何が分かる?Drive・Gmail・PCの証拠を照合
 デジタル・フォレンジック調査ラボ
Google Workspaceでは、契約エディション、管理者権限、設定、ログの保存状況によって、Google Driveの閲覧・ダウンロード・共有・削除、Gmailの操作、ログインなどの記録を確認できる場合があります。
ただし、管理ログにあるのは、サービス側で記録された操作や状態です。ファイルの内容、PC上の保存先、実際の操作者まで、すべてが一つのログで分かるわけではありません。
調査では、Workspace側の記録と、PC・Drive for desktop・メール・USB等の証拠を照合します。まず「クラウドで何が記録されたか」を確認し、「どのデータがどこに存在したか」「誰の操作と評価できるか」を分けて調べることが重要です。Google公式:Driveログイベント
現在も不正ログインや外部送信が続いている疑いがある場合は、管理者によるアカウント保護・アクセス停止を優先すべきことがあります。保全が終わるまで被害を放置せず、停止操作の担当者・日時・内容も記録してください。Google公式:侵害されたアカウントの保護
本記事は、会社が管理するGoogle Workspace環境を対象としています。仕様の確認日は2026年9月8日です。
Google Workspaceだけでなく、Microsoft 365、SharePoint、Teamsなどクラウドサービスに残る証拠全体を確認したい場合は、クラウドフォレンジックで、主な監査ログと調査方法をまとめています。
Google Workspaceのどこに証拠が残るのか
調べたい事実によって、確認する場所が変わります。管理画面の検索だけで足りる場合もあれば、メール本文・ファイル本体やPCの保全が必要な場合もあります。
| 証拠源 | 分かる可能性があること | 主な限界 |
|---|---|---|
| ユーザーのログイベント | ログイン成功・失敗、認証方式、IP等 | アカウント利用と本人操作は同じではない |
| Driveのログイベント | ファイルの操作、共有・権限変更、対象ID等 | 全操作・全属性が記録されるわけではない |
| Gmailのログイベント | 送信・表示・添付関連等の操作 | メール本文を常に取得できるわけではない |
| Email Log Search | メールの配送状況等 | 本文・添付ファイル本体の閲覧機能とは別 |
| Google Vault | 対象データの保持・検索・エクスポート | 対応ライセンス・対象サービス・保持条件が必要 |
| 対象PC・Drive for desktop | 保存された実ファイル、ブラウザ・同期・ファイル参照等の痕跡 | 別端末の操作や失われたキャッシュは確認できない場合がある |
| USB等の外部媒体 | 接続の記録、媒体内の実ファイル、PCとの内容照合 | 接続だけではコピー実行を示さない |
クラウド側の主な取得項目は、ユーザーログ、Drive監査イベント仕様、Gmailログで確認できます。
調査の最初に、対象アカウント、対象期間、疑いのあるファイル・メール、使用PCを整理します。アカウントのメールアドレスが変更されている場合は、変更前後の対応も残してください。対象期間当時の契約・設定と、調査時点の状態が同じとは限りません。
管理者なら全員・全サービスのデータを見られるわけではない
同じGoogle Workspaceでも、通常の「監査と調査」、高度な「セキュリティ調査ツール」、Vaultは別の機能です。必要な権限や対応エディションも異なります。
Driveの標準的な確認経路は、管理コンソールの「レポート」→「監査と調査」→「ドライブのログイベント」です。期間・アカウント・イベント等を指定して検索します。画面が表示されない場合は、権限・契約・データソースの対応状況を先に確認します。Google公式:Driveログの検索
会社の管理者権限が、社員個人のGoogleアカウント全体を調べる権限になるわけではありません。会社側で取得できる記録から着手し、個人アカウントや私物端末の調査が必要な場合は、権限・同意・調査範囲を別途整理します。
Driveの閲覧・ダウンロード・共有・削除から何が分かるか
Driveでは、ファイル名だけでなくDocument ID/File IDというアイテムの識別子を軸にします。同じ名前の別ファイルや、名前を変更されたファイルを混同しないためです。
| 確認対象 | 調査で確かめること | 追加で必要な確認 |
|---|---|---|
| 閲覧・ダウンロード | どのアカウント・アプリの、どのアイテムに記録があるか | PCでの受信・保存、アプリ処理、業務上の必要性 |
| 作成・編集・移動・名前変更 | 同一IDの変化、新しく作られたコピーとの関係 | 当時の内容、版、保存場所 |
| 共有・権限変更 | 変更主体、共有先、変更前後の権限 | 直接付与か継承か、当時のグループ構成、実アクセス |
| 削除 | 対象ID、時刻、削除関連イベント、記録された主体 | ゴミ箱・完全削除・自動処理の区別、元データの残存 |
イベント名やパラメータは、GoogleのDrive監査イベント仕様と照らして読みます。利用者向けの履歴画面や、現在の共有一覧だけを過去の全操作の記録として扱わないでください。
Downloadは、手動保存や不正持ち出しと同義ではない
Google公式資料では、一部のプレビューやDrive for desktopによる同期も、ダウンロードとして記録される場合があります。また、API経由のアクセスには別のイベントが使われる場合があります。イベント名に加え、アプリ名・APIメソッド・対象ファイル・PC側の記録を確認します。Google公式:記録されるイベントと例外
AppSheet等のアプリ名がある記録も、直ちに人がDriveの画面で保存ボタンを押した証拠にはしません。たとえばDrive APIでは、ファイル内容の取得とGoogle形式の文書のエクスポートが別の方法で提供されています。APIメソッドの文字列だけで保存先や操作者まで決めず、イベント全体を読んでください。Google公式:ファイルのダウンロードとエクスポート
正当な業務取得もあるため、不正性の検討では、資料の機密区分、担当業務、社内承認、保存先、その後の外部送信等を照合します。
外部共有と、外部ユーザーの実アクセスを分ける
共有設定が変わった事実と、共有先が実際に開いた・取得した事実は別です。共有対象、権限、グループや親フォルダからの継承、その後の操作を分けて整理します。
Googleの説明では、グループに対する共有が「外部と共有中」と記録されても、設定等により外部ユーザーがアクセスできない場合があります。また、外部の利用者が匿名で記録される場合もあります。Google公式:Driveの共有・アクター属性
したがって、「外部共有の記録があるから、社外の人物が内容を読んだ」とは断定しません。反対に、実アクセスのログが見つからなくても、記録範囲や保存状態を確認せずに「誰も見ていない」と結論付けることはできません。
個人Googleアカウントへのコピーは確認できるか
会社側のファイルに対する外部共有や、組織外へのコピーを示す記録が手掛かりになります。Driveの監査仕様には、コピー元に記録される source_copy と、組織内外を区別する copy_type があります。Google公式:Drive監査イベント
ただし、会社PCへダウンロードした後、個人アカウントへ再アップロードした経路まで会社側Driveログだけでつながるとは限りません。外部コピーの記録があっても、個人アカウント内の全ファイルや、その後の転送先まで確認できるわけではありません。
Driveの履歴を確認する具体的な観点は、Google Driveのダウンロード履歴・監査ログの解説も参照してください。
大量ダウンロードは「何を数えたか」をそろえて評価する
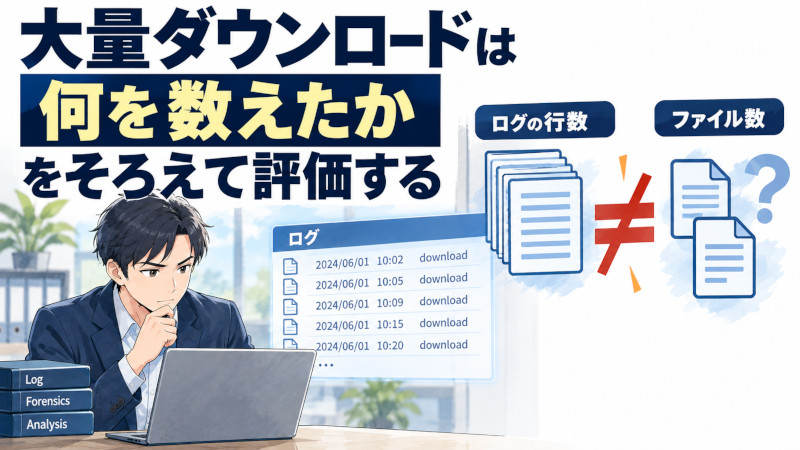
大量の記録があったときは、ログの行数をそのまま持ち出されたファイル数に置き換えないことが重要です。
| 集計単位 | 意味 | 混同すると起きる問題 |
|---|---|---|
| イベント数 | 条件に合った操作記録の数 | 同じファイルの繰り返し操作を別ファイルと数えてしまう |
| 一意アイテム数 | 重複しないFile IDの数 | フォルダやショートカット等を、すべて実ファイルとみなしてしまう |
| 取得したZIP等の数 | PCで回収した圧縮ファイル等の数 | 圧縮ファイル数と中身の資料数を混ぜてしまう |
| 内容を照合できたファイル数 | 比較用データがそろい、内容を確認した数 | 一部の一致を全件へ広げてしまう |
以下は説明用の架空例です。 同じ資料に関するログが100行あっても、File IDが20種類なら、「100ファイル」とは書けません。さらに、その20アイテムすべての実ファイルをPCから回収できたかどうかは、別の確認です。
調査結果には、対象アカウント、期間・タイムゾーン、ログ種別、対象イベント、除外条件を付けます。複数回の書き出しによる同一記録の重複を除く処理と、繰り返し実行された操作を一意ファイルへまとめる処理も区別してください。
フォルダ単位で調べる場合は、現在の配下だけで過去の対象範囲を決めないようにします。途中で移動・改名・削除された項目が含まれる可能性を検討し、確認できなかった範囲を残します。
通常の同期・移行・バックアップと比べて不自然なのか、退職前後に集中しているのか、その後どこへ保存・送信されたのかまで確かめることで、件数を調査上の判断材料にできます。
Gmailは「配送」「操作」「本文・添付」を分けて確認する
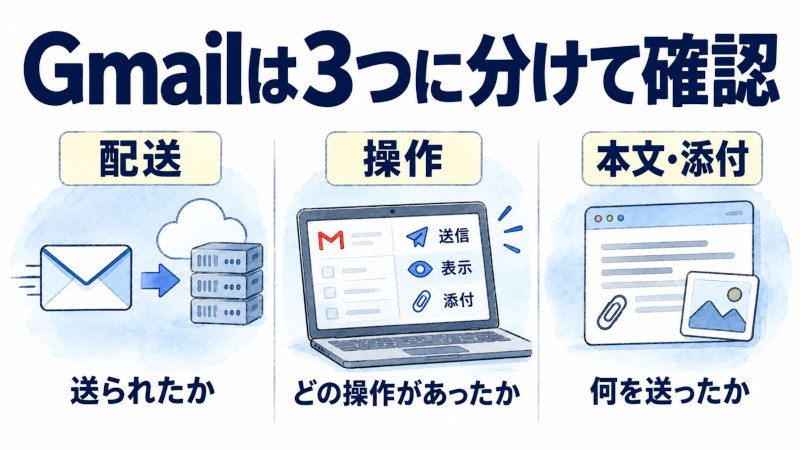
Gmailの調査で最初に分けるのは、送られたか、どの操作があったか、何を送ったか、の三つです。
| 調べたいこと | 主な確認先 | 注意点 |
|---|---|---|
| 宛先への配送状況 | Email Log Search | 詳細な配送記録とメール内容は別 |
| 送信・表示・添付関連等の操作 | Gmailのログイベント | 利用できる属性は環境・イベントによる |
| 本文・添付ファイルの内容 | 権限のあるメール取得、対応する調査機能、Vault等 | 内容が残っていて、取得範囲に含まれることが必要 |
Email Log Searchでは、送信者、受信者、Message-ID等を使って追跡します。30日を超える検索には受信者の完全なアドレスとMessage-IDが必要になるなど、直近の検索と条件が異なります。30日より前まで同じ詳細で調べられるとは考えないでください。Google公式:メールログ検索
Gmailログには、添付ファイル名やSHA-256、クライアントの種類、セッションID等の属性が用意されています。また、対応するエディション・権限では調査ツールから内容を閲覧できる場合があります。属性が存在することと、今回のメールについて値が取得できることは別です。Google公式:Gmailログイベント
添付ファイル名が会社資料と同じでも、内容一致はまだ確認できていません。会社側の元ファイル、PCの実ファイル、送信添付を取得できた範囲で比較します。Driveへのリンクを送ったメールは、ファイル本体を添付したメールとも区別し、リンク先の共有とアクセスを追加確認します。
自動転送や委任が疑われる場合は、現在の設定だけでなく変更記録、対象メール、認証やアプリ連携も確認します。送信者側で削除された事実から、受信者側でも消えたとは判断しません。
Gmailを含むメールの送受信、ヘッダー、Message-ID、添付ファイルなどを詳しく確認したい場合は、メールフォレンジックとは?送受信・削除・添付ファイルの証拠も参照してください。
退職後のログインは分かるか。IPから本人を特定できるか
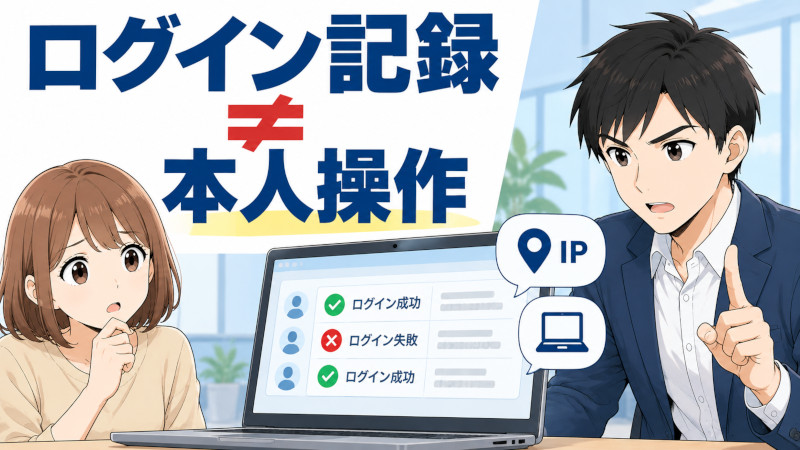
保存されているユーザーログイベントから、退職後のログイン成功・失敗などを確認できる場合があります。成功と失敗を分け、認証方式、対象アカウント、その後のDrive・Gmail操作まで確認します。Google公式:ユーザーログイベント
「対象者に割り当てられていたアカウントで操作があった」ことと、「対象者本人が操作した」ことは分けて記載します。 保存済みセッション、代理操作、共有アカウント、認証情報の漏洩、別端末・遠隔操作などの可能性があるためです。
IPアドレスも接続元を絞る材料ですが、VPN・プロキシ・共有回線・モバイル回線等の影響を受けます。同じIPだから同じ人、異なるIPだから第三者とは判断できません。
端末情報が取得できる場合でも、「iOS」「Windows」といった種別だけで会社の特定端末と対応付けないでください。端末識別情報、会社の管理台帳、認証、対象PCの利用状況を照合します。
また、新しいログインの記録がない時間帯でも、既存セッションやアプリ連携による操作の検討が必要な場合があります。ログイン履歴だけを、Workspace全体の利用履歴とみなさないことが大切です。
Google Vaultでできることと、後からは戻せないもの
Google Vaultは、対応するGoogle Workspaceデータを保持し、調査対象を検索して書き出すための仕組みです。監査ログの長期保存機能と一括りにせず、主にメール・ファイル等のコンテンツを扱うものとして整理します。
| 機能 | 調査での役割 |
|---|---|
| 保持ルール | 対象データを定めた期間保持する |
| Hold(記録保持) | 調査・法的保全等の対象データを保持する |
| Search | 指定条件に合うデータを探す |
| Export | 見つかったデータと関連情報を書き出す |
Holdが適用された対象データは、通常の保持ルールによる削除から保護されます。ただし、サービスごとに指定できる範囲・条件を確認し、単に案件を作っただけで保全済みとしないでください。Google公式:GmailのHold
契約だけで自動的に全データが保持されるわけではない
Vaultを含む代表的な企業向けエディションにはBusiness Plus、Enterprise Standard、Enterprise Plusがあります。対象者だけでなく、操作する管理者のライセンスも確認します。その他のエディションや追加契約の可否は、現行の契約条件を確認してください。Google公式:Vaultライセンス
実際の保全には、対象データに適用される保持ルールやHoldの確認が必要です。Vaultを後から契約すれば、すでに完全消去された過去データが必ず戻るわけではありません。 残存するデータ、従来の保持、既存バックアップ、メール相手側、PC側のコピーを個別に調べます。Google公式:Vaultの保持と削除
Holdと、調査用の取得済みコピーは役割が違う
Holdは、対象ユーザーのアカウントを操作不能に固定したり、PCのディスクイメージを作ったりする処理ではありません。アカウント保護、クラウド側での保持、調査用データの書き出し、PC保全を別々に管理します。
書き出しでは、対象サービス・検索条件・実施者・取得日時・エラーや除外結果を記録し、同梱されるメタデータ等も一緒に保管します。検索結果がゼロでも、検索条件・対象・保持状態を確認せずに「データは存在しなかった」としないでください。
Vaultの書き出しデータは、公式には15日間ダウンロード可能とされています。画面に書き出し結果ができたことだけで保全完了とせず、取得・保管まで確認します。Google公式:Vaultの検索・エクスポート
ログと削除データは、いつまで確認できるのか
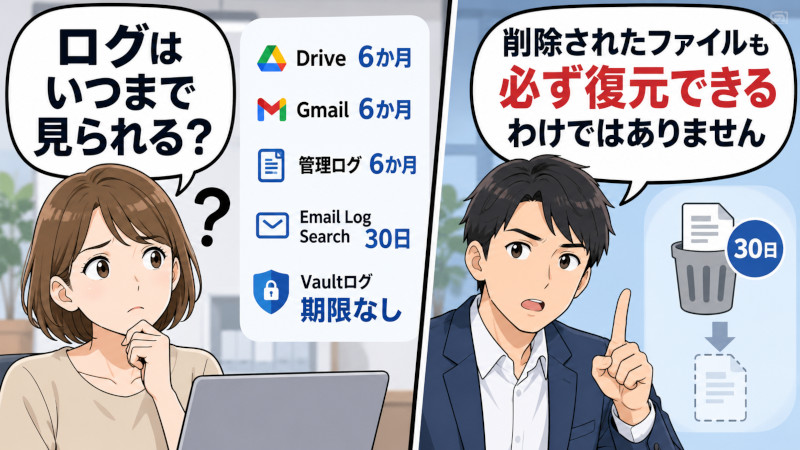
ログの検索可能期間、ゴミ箱の期間、管理者の復元可能期間、Vaultの保持期間はそれぞれ別です。
2026年9月8日に確認したGoogle公式の保持期間表では、次のように案内されています。対象機能を利用でき、対象イベントが記録されていることが前提です。
| 記録 | 公式資料の保持期間 |
|---|---|
| Driveのログイベント | 6か月 |
| ユーザーのログイベント(旧ログイン監査ログ) | 6か月 |
| Gmailのログイベント | 6か月 |
| 管理ログ・OAuth等のログイベント | 6か月 |
| Email Log Search | 30日 |
| Vault内での操作を記録するVaultログイベント | 期限なし |
出典:Google公式:データの保持期間とタイムラグ。Vaultログの期限がないことは、Driveの全操作ログや全ファイルが無期限に残るという意味ではありません。
ログには反映の遅れがあり、まれに記録されない場合もあるとGoogleは説明しています。調査時点で未反映の可能性がある場合は、最初の取得物を残したうえで後から追加取得します。期限を過ぎたログについては、以前から外部保存していた記録があるかも確認してください。
削除イベントが残ることと、ファイルを復元できることは別
Driveのゴミ箱は通常30日後に完全削除されます。また、管理者によるユーザーのDriveデータ復元については、ゴミ箱から削除されてから25日以内という案内があります。これらを足して「必ず55日間は回復できる」と考えてはいけません。手動削除、対象の種類、アカウントの状態等を確認する必要があります。Google公式:ゴミ箱からの復元、管理者による復元
Vaultで適切に保持されているデータが検索・書き出しできるかどうかも、通常の復元操作とは別に確認します。
削除の調査では、File ID、時刻、記録上の主体、ゴミ箱への移動と後続の削除を追跡します。自動処理や管理者処理の可能性も区別し、「削除された」という事実だけで証拠隠滅の目的まで認定しません。
退職者アカウントは、アクセス停止とデータ保全を分ける
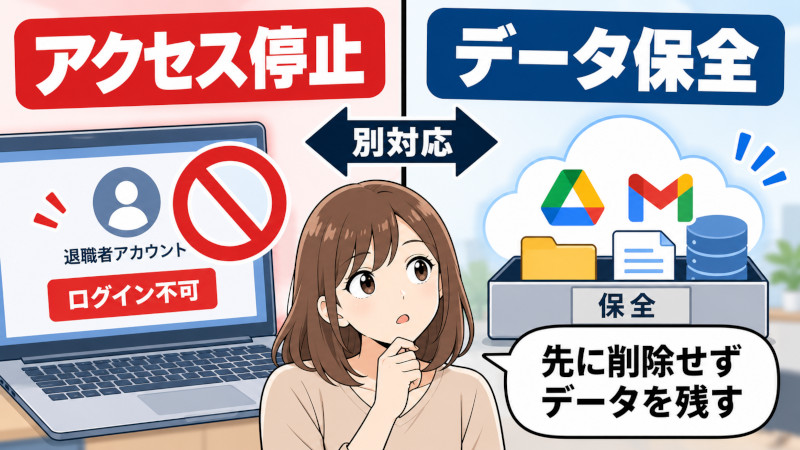
退職者の調査では、アカウント削除、ライセンス解除、PC初期化を先に進めると、必要なデータを失うことがあります。一方、不正利用を止めるアクセス制御も必要です。
まずは情シス・調査責任者で、次を確認してください。
- 対象者のアカウント、旧アドレス、利用端末、退職日、疑いのある期間を一覧にする。
- 取得できるDrive・Gmail・ユーザー・管理・OAuth等の記録を確保する。
- Gmail、Driveの所有物、共有ドライブ内の資料、Vaultの保持範囲を確認する。
- 必要なアクセス停止を行い、実施内容と時刻を記録する。
- 保持・書き出し・PC保全と、業務引継ぎ用のデータ移管をそれぞれ確認する。
被害が進行中なら、手順4のアクセス停止を先行させる場合があります。
Googleは、退職者をアーカイブしてアクセスを止めながらデータを残す方法を案内しています。ただし、アーカイブしたすべてのユーザーが自動的にVaultで保護されるわけではなく、対応するライセンス・保持ルール・Holdが関係します。Google公式:退職者アカウントのアーカイブ
Driveの所有権移管が終わっても、Gmailや監査記録まで調査用に取得したことにはなりません。誰のデータを何の目的で移管したかも残し、元のアカウントとの対応を追えるようにします。
Drive for desktopとPCフォレンジックをどう組み合わせるか
DriveのWeb利用と、PC上のDrive for desktop利用では、残り得る証拠が異なります。ブラウザだけを調べても、同期による取得は十分に把握できないことがあります。
| 利用方法 | PC側で注目するもの | 解釈上の注意 |
|---|---|---|
| Webブラウザ | ダウンロード履歴、保存されたファイル、対象URL等 | 履歴と実ファイルの両方を照合する |
| ストリーミング | キャッシュ、オフライン利用、関連するローカル痕跡 | Driveに見える全ファイルがPCに保存済みとは限らない |
| ミラーリング | ローカルに同期されたファイル | 自動同期と明示的な保存・持ち出しを分ける |
Google公式では、ストリーミングとミラーリングでPC上の保存方法が異なり、共有ドライブはストリーミングを使うと説明されています。Google公式:Drive for desktopの保存・同期
保全対象の検討では、DriveFSに関連するアプリデータ、キャッシュ、ログ、ローカルファイル等を確認します。ただし、保存される内部データの構造や回収可能性は、OS・アプリの版・利用状況によります。特定のデータベースが必ず残り、全操作を再現できるとは扱いません。
調査前の再同期、アカウント切替、キャッシュ削除、アプリの再インストールは、状態を変える可能性があります。証拠確認が必要な端末では、普段のトラブル解消手順をそのまま実行せず、端末の状態と保全方法を先に判断してください。
PC側のファイル操作、ブラウザ、MFT・USN、USBなどを含めて確認する場合は、Windows・PCフォレンジックに関連する調査方法をまとめています。
クラウド・PC・USB・メールを照合する手順
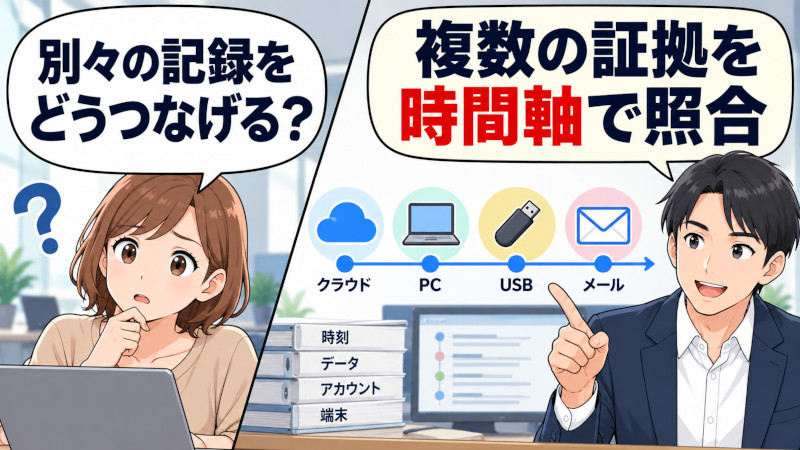
照合では、時刻だけでなく、対象データ、アカウント、端末、取得経緯を対応付けます。
1.元の時刻を残し、比較用の時刻をそろえる
ログの元表記を保存したうえで、比較用にJST等へ統一します。イベント発生時刻とログ反映・取得時刻を区別し、PCの時計ずれが分かる場合はその根拠も残します。
2.File IDと実ファイルをつなげる
Drive側はFile ID、ファイル名、形式、版、所有者等を確認します。PC側は保存場所、ブラウザの取得記録、実ファイル等を照合します。
Google形式の文書をWord・Excel・PDF等へ書き出す場合は形式変換が入るため、クラウドの文書と書き出しファイルを無条件に同じバイト列として扱えません。書き出し形式・版・取得時点を区別します。Google公式:ファイルのエクスポート
3.内容一致と転送経路を別に評価する
比較できる実ファイルがある場合は、SHA-256等のハッシュ値で内容の一致を確認できます。ただし、ハッシュはコピーした人物・日時・方向を示すものではありません。NIST:Secure Hash Standard
照合例:Driveの取得後にUSBが接続されていた場合
以下は説明用の架空例です。当社の実案件ではありません。時刻はJSTに統一したものとします。
| 時刻・段階 | 確認できた記録 | その段階で言えること |
|---|---|---|
| 10:00 | 会社アカウントAについて、資料XのDownloadイベント | 対象アイテムに取得関連の記録がある |
| 10:02 | 会社PCで対応する取得記録と実ファイルを回収 | PCへの取得を裏付ける材料がある |
| 10:05 | PCにUSB媒体の接続記録 | その媒体がPCに接続された |
| 後日の保全 | USB内の実ファイルとPC側ファイルのSHA-256が一致 | 両方で回収したファイルの内容が一致する |
ここまでそろっても、PCからそのUSBへその時刻にコピーしたことや、同じ人物が全操作を行ったことは別に評価します。USB内のファイルを取得できていない場合は、表の最後の段階まで確認できたことにはなりません。
USB側の証拠の読み方は、USBメモリの接続履歴とファイル持ち出しの痕跡で解説しています。
公表済みの自社事例:メール・PC・添付を照合したケース
株式会社赤井事務所/社内不正バスターズが公開している匿名事例では、会社Gmailから社外の個人系メールアドレスへの業務資料送信について、メールとPCを調べています。
確認した証拠は、会社Gmailにあった元添付、対象PCで回収した実ファイル、外部送信メールの添付です。比較対象のSHA-256が一致し、送信後の削除関連操作も別の事実として確認しました。
一方、同じ公表事例には、Driveでの取得からメール送信まで時系列がつながっていても、PC上の実ファイルを回収できず、そのPCファイルとのハッシュ一致までは確認していない対象もあります。
記録が時間的につながることと、ファイル内容の一致を確認したことでは、説明できる証拠の範囲が異なります。 送信目的、実際の操作者、受信先での閲覧・再利用等は、これらの記録だけから断定していません。自社公表事例:元添付・PC・送信添付の照合
本記事では公開済みの定性的な結果を紹介しています。案件の対象日時・対象者情報や、全体の集計条件を示していないため、件数・割合による一般化は行いません。
Gemini・Groups等は、必要な範囲を追加する
周辺サービスは、調査対象の操作と関係がある場合に追加します。
Groups経由の共有なら、現在のメンバーだけでなく、調査対象時点のメンバーと権限変更を確認します。アプリ経由のDriveアクセスなら、アプリの識別情報やOAuthの認可も照合します。
Geminiについては、機能を利用した記録と、入力した内容・応答の取得を分けます。Gemini for Workspaceの利用ログには、利用者、サービス、アクション等の属性があります。Google公式:Gemini for Workspaceのログ
現行のVault仕様では、Geminiアプリのプロンプト・応答は対象に含まれますが、添付・生成メディアやGoogle Workspace with Geminiのデータは対象外とされています。「Geminiを使った」という名称だけで、すべての会話や添付をVaultから取得できるとは考えないでください。Google公式:Vaultの対象サービス・データ
調査用に保存するとき、データと一緒に残す記録
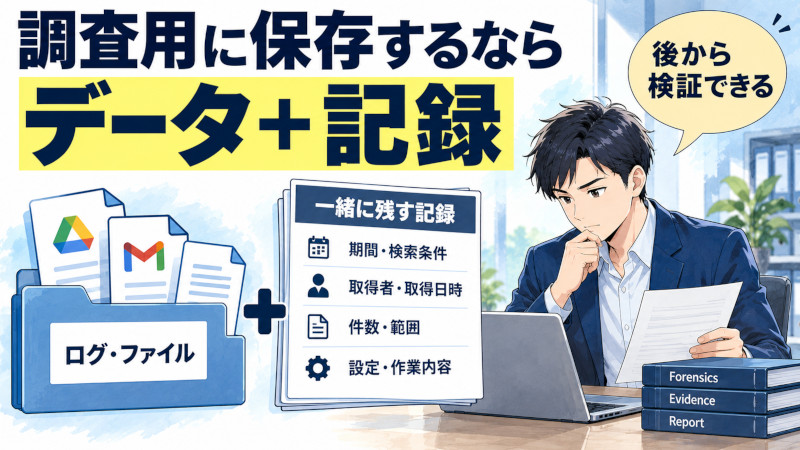
ログのスクリーンショットだけでは、検索条件や全件性、他の記録との関係を後から確認しにくくなります。可能な範囲で元の書き出しデータも保存し、分析用の表とは分けて管理します。
| 保存するもの | 一緒に残す情報 |
|---|---|
| Drive・Gmail・ユーザー等のログ | データソース、対象期間、タイムゾーン、検索条件、取得者・取得日時 |
| 書き出し結果 | 件数、分割条件、取得範囲、上限・エラー・取得漏れの確認結果 |
| Vaultの保持・書き出し | 対象サービス、対象者、保持条件、検索条件、関連メタデータ |
| 実ファイル・メール | 取得元、保存場所、識別子、取得方法、必要なハッシュ値 |
| PC・USB | 管理番号、受領時の状態、保全方法、受け渡し履歴 |
| 停止・設定変更の作業記録 | 実施者、時刻、目的、変更前後の状態 |
複数回に分けて取得した場合は、それぞれの取得条件を残します。調査担当者自身のログインや書き出し操作も、調査対象者の操作と混ぜないでください。
ハッシュ値は取得後のファイルの変更検知に役立ちますが、検索漏れがないことや、クラウド側で記録されなかった操作まで証明するものではありません。必要な範囲を取得できたかは、検索・書き出しの条件と結果から別に検証します。
自社確認で足りるケースと、専門調査を検討するケース
調査の目的が明確で、必要な権限と記録がそろっていれば、自社の管理者・情シスによる確認で足りる場合があります。
| 状況 | 次の行動 |
|---|---|
| 特定ファイルの共有変更の有無だけを知りたい | 管理ログと共有状態を確認し、取得条件と結果を保存する |
| 対象メール・添付と関連ログがそろっている | 情シスで照合し、確認済み事実と未確認事項を整理する |
| クラウド上の取得は分かるが保存先・送信内容が不明 | PC・ブラウザ・Drive for desktop・メール等を追加確認する |
| USBへのコピーや削除後の痕跡を確認したい | 媒体とPCの状態を保ち、フォレンジック保全・解析を検討する |
| 複数アカウント・端末にまたがる、時刻や内容が一致しない | 横断解析により対応関係と説明できる範囲を整理する |
| アカウント削除、PC返却・再利用、ログ期限が迫っている | 保全対象を先に決め、消失のおそれがある記録を確保する |
懲戒・紛争等に使う可能性がある場合は、技術的に取得できる範囲と、会社が調査・利用してよい範囲を整理し、必要に応じて弁護士等と確認します。
株式会社赤井事務所/デジタルフォレンジックPROでは、Google Workspace、PC、メール、外部媒体等を対象とする調査に対応しています。Workspaceログだけでは事実関係を十分に確認できない場合は、疑いのある期間、対象アカウント・端末、現在確保できている記録を整理してご相談ください。デジタルフォレンジックPROの調査案内
相談時点でパスワードや機密資料の全文を送る必要はありません。まず調査目的と保全状況を共有し、必要な取得範囲・安全な受け渡し方法を確認します。
運営:株式会社赤井事務所/デジタルフォレンジックPRO。本記事は、Google公式資料と自社の公表事例をもとに、企業が調査範囲と確認限界を判断するために整理したものです。
まとめ
Google Workspaceのフォレンジック調査では、Drive・Gmail・ログイン等の記録を確認し、必要に応じてVaultで保持・取得したデータやPC・USBの実ファイルと照合します。調べられる範囲は、契約・権限・設定・データの残存状況によって変わります。
最終的に押さえるべき点は、次の三つです。
- 操作の記録と、内容・保存先・操作者の特定を分ける。 Downloadは不正持ち出し、外部共有は実アクセス、アカウント利用は本人操作を、それぞれ単独で証明するものではありません。
- 記録を失う前に、調査対象と取得条件を整理する。 ログの保持期間とデータの復元期間は別です。アカウント削除やPCの再利用に進む前に保全を検討し、侵害が継続している場合は被害拡大の防止と操作記録の保存を進めます。
- 確認したい事実に合わせて、調査の深さを決める。 共有変更などの有無が管理ログで確認できれば、自社対応で足りる場合があります。保存先・送信内容・USBへのコピーや複数端末の対応関係まで必要なら、追加保全と専門調査を検討する目安です。
まずは対象期間・アカウント・端末・残っている記録を整理し、「確認できた事実」と「追加の証拠が必要な点」を分けてください。それが、調査範囲と次の行動を決める出発点になります。
参考資料
Google Workspaceの仕様は、以下の公式資料を2026年9月8日に確認しています。
- Google Workspace:ドライブのログイベント — Google
- Google Admin SDK:Driveの監査イベント仕様 — Google
- Google Workspace:ユーザーのログイベント — Google
- Google Workspace:Gmailのログイベント — Google
- Google Workspace:メールログ検索 — Google
- Google Workspace:データの保持期間とタイムラグ — Google
- Google Vault:概要 — Google
- Google Vault:ライセンスの購入・要件 — Google
- Google Vault:Gmailの記録保持 — Google
- Google Vault:対象サービス・データ — Google
- Google Drive:削除したファイルの復元 — Google
- Google Workspace:管理者によるDriveデータの復元 — Google
- Google Drive:Drive for desktop公式ガイド — Google
- Google Drive API:ファイルのダウンロードとエクスポート — Google
- Google Workspace:退職者アカウントのアーカイブ — Google
- Google Workspace:侵害されたアカウントの保護 — Google
- Google Workspace:Gemini for Workspaceのログ — Google
- NIST:Secure Hash Standard(FIPS 180-4) — 米国国立標準技術研究所(NIST)
- 個人メールへの会社ファイル送信の調査事例 — 株式会社赤井事務所/社内不正バスターズ