デジタルフォレンジックの証拠保全とは?原本・ディスクイメージ・ハッシュ値の意味
 デジタル・フォレンジック調査ラボ
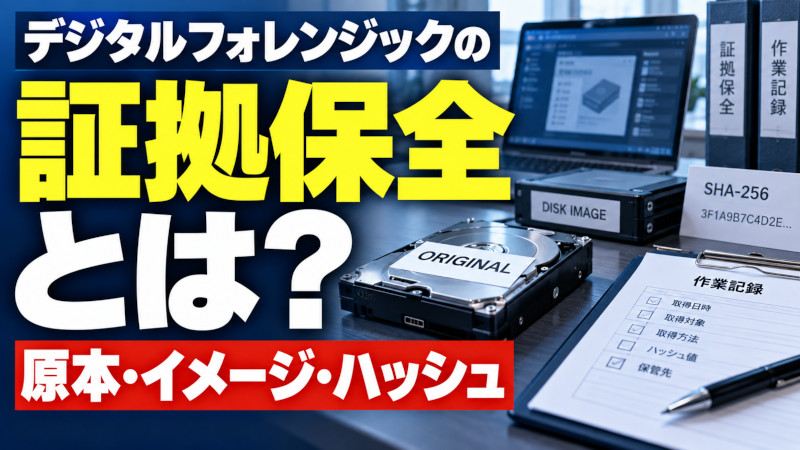
デジタルフォレンジックの証拠保全とは、データを保存するだけでなく、「何を、いつ、どの媒体から、どの方法で取得し、その後どう保管・解析したか」を説明できる状態にすることです。
PCや記録を社内処分、紛争、訴訟などで利用する可能性がある場合、対象ファイルを単にコピーするだけでは、必要な情報や取得経緯が残らないことがあります。そこで、原本をできるだけ変更しないように取得し、ディスクイメージ、ハッシュ値、作業記録などを組み合わせます。ただし、必要な保全の範囲や方法は、何を確認したいかによって異なります。
本記事では、解析に入る前の「保全」に焦点を当て、普通のコピーとの違いから、原本・コピーの管理、確認できることの限界まで解説します。
※技術資料・サービス仕様の確認日:2026年9月8日。
**いま対象PCが手元にある方へ:**確認のための初期化、再インストール、復旧ソフトの導入を始める前に、現在の電源・画面・接続状態と、これまで行った操作を記録してください。電源を切るか維持するかは、暗号化や揮発性情報、被害の進行状況によって判断が変わります。取得前の判断について:SWGDE「Computer Forensic Acquisition」v2.1
ディスクイメージやハッシュ値だけでなく、退職者PCの保全判断、Chain of Custody、社内不正調査の初動など実務全体について確認したい場合は、証拠保全・調査実務で、証拠を保全して調査へつなげる流れをまとめています。
証拠保全は「後から説明・再確認するための準備」
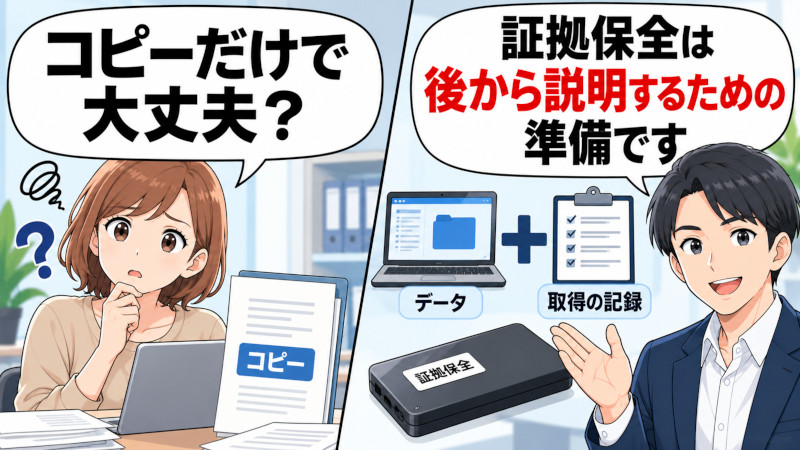
たとえば、問題の文書をコピーして保存しても、それだけでは「どのPCの、どのフォルダーから取り出したのか」「取得時にどんな操作をしたのか」が分からなくなることがあります。
証拠保全では、保存するデータと、その出所・取扱いを示す記録を結び付けます。ここでいう原本性は、出所となる媒体や取得時の状態との関係を説明すること、同一性は、比較対象のデータが同じ内容かを確認することです。技術的な取得・管理の説明と、法律上の証拠の評価は分けて考えます。
裁判だけでなく、社内調査、不正・情報漏洩調査、監査、弁護士相談、懲戒や刑事告訴の検討などでも、判断の根拠を後から確認できることが役立ちます。特に、次のような場面では保全方法を慎重に設計します。
- 第三者に、データの出所や取得経緯を説明する可能性がある。
- 削除・改変の疑いがあり、現在見えているファイル以外も調べたい。
- ファイルだけでなく、媒体上の配置や周辺の記録も重要になる。
- 後日、別の担当者が同じ取得データから検証する可能性がある。
一方、軽微なトラブルの確認や業務データの引き継ぎで、現在のファイルを保存できれば目的を達成する場合もあります。「証拠になりそうだから全媒体を必ず複製する」のではなく、必要な情報、調査権限、業務への影響から範囲を決めることが基本です。取得範囲の考え方:SWGDE「Focused Collection and Examination of Digital Evidence」v2.0
普通のコピー・論理取得・ディスクイメージは何が違う?
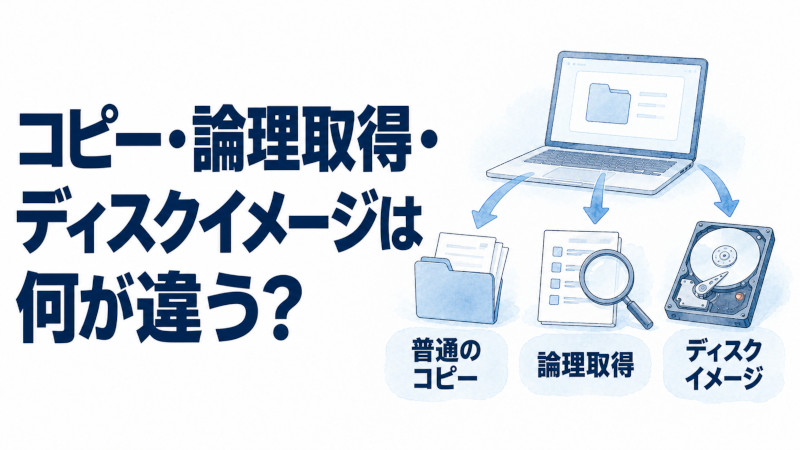
最も大きな違いは、取得する範囲と、取得経緯をどこまで記録するかです。
| 方法 | 主な目的・取得範囲 | メタデータ・未割当領域など | 証拠として残す際の着眼点 |
|---|---|---|---|
| 通常のファイルコピー | 選んだファイルやフォルダーを保存する | 日時・権限などの保持は方法による。通常、未割当領域は含まない | 出所、対象範囲、コピー日時・方法を記録する。ファイル内容の保存で足りる場面もある |
| 通常のバックアップ | 障害からの復旧や業務継続のために保存する | 製品・設定により、ファイル単位からシステムイメージまで異なる | 保存時点、対象、世代、復元方法を確認する。バックアップという名称だけでは取得範囲は分からない |
| 論理取得 | ファイルシステム等を通じて、対象のファイル・フォルダー・記録を取得する | 関連する日時・権限なども対象にできるが、ツールや設定による。通常、媒体全体の未割当領域は含まない | 対象にした情報と除外した情報、取得方法、検証結果を残す |
| 物理取得によるディスクイメージ | 媒体から読み出せる対象範囲を、セクタ等の単位で取得する | 対象範囲のファイルシステム情報や未割当領域も含められる。読めない領域まで取得できるわけではない | 読み出した範囲、エラー、書き込み防止、ハッシュ検証、取扱履歴を記録する |
通常コピーでも、取得した文書の内容を確認する資料になる可能性はあります。ただし、「この文書があったか」から「いつ、どのような操作を経て、この状態になったか」へ調査目的が広がると、文書だけでは不足しやすくなります。取得範囲の技術的な違い:NIST SP 800-86、4.2節
なお、論理取得・物理取得は「どこまで取得するか」の区別、イメージファイルは「どう保存するか」の区別です。論理取得の結果を、メタデータを保持できる専用形式に保存する場合もあります。「イメージファイルを作った」という説明だけで、媒体全体を取得したとは判断できません。
ディスクイメージは、ディスクを写真に撮ったものではない
ディスクイメージは、媒体から読み出したデータをファイルなどの形で保存したものです。物理取得の場合、普段の画面で見えるファイルに加え、ファイルを管理する情報や、未割当領域と呼ばれる現在ファイルに割り当てられていない領域も取得対象になります。
フォレンジックで使うイメージは、取得した範囲や検証結果、作業記録と併せて管理し、後から解析できるようにします。RAW/DDのような形式や、データと管理情報を格納するE01などの形式があります。形式の名前だけで、保全の適切さが決まるわけではありません。保存形式と取得機器の例:Logicube「Falcon-NEO User's Manual」v3.1、4.3節
通常のバックアップが主に「使える状態に戻す」ためのものなのに対し、フォレンジック保全は「取得した状態や経緯を説明し、後から調べる」ためのものです。ただし、バックアップが調査資料として役立つ場合もあり、両者は名称だけで切り分けられません。
また、PCのディスクイメージだけで、RAMの内容やクラウド上だけに存在する記録まで保存できるわけではありません。Google WorkspaceやMicrosoft 365などの記録が必要なら、それぞれの取得範囲を別途検討します。
原本媒体・保全用イメージ・解析用コピーの役割
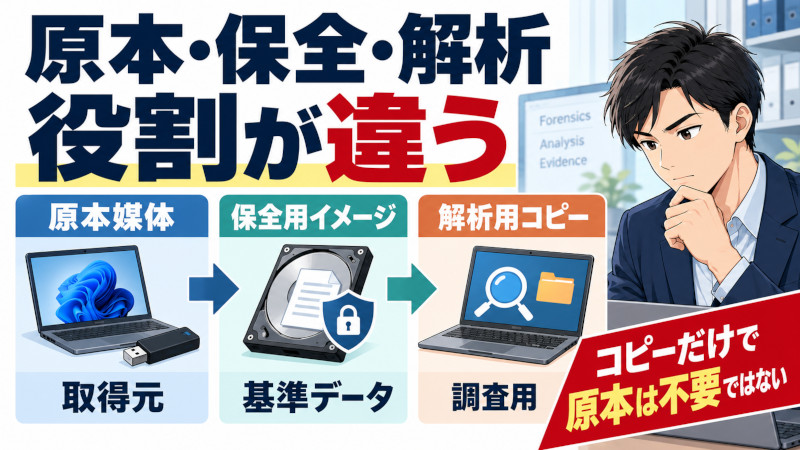
「コピーを作れば原本は不要」というわけではありません。再取得や取得状態の確認が必要になる場合に備え、原本をどう扱うかも決めておきます。
| 区分 | 役割 | 管理の考え方 |
|---|---|---|
| 原本媒体 | 取得元となるPC内蔵SSD、HDD、USBメモリーなど | 不要な操作を避け、保管・返却・再利用の時期と責任者を決める |
| 保全用イメージ/保管用コピー | 取得時のデータを保持し、後の比較や再検証の基準にする | アクセスを制限し、解析作業の影響を受けにくい状態で管理する |
| 解析用コピー | 検索、抽出、復元の試行などに使う作業用データ | 保全用との関係を記録し、解析結果や作業ファイルを区別して保存する |
原本上で直接作業すると、OSや解析ツールの動作によって、ログや日時などが変化する可能性があります。コピーを使えば、取得元への影響を抑えながら、別の方法による検証を試みやすくなります。解析対象の保護:SWGDE「Computer Forensic Examinations」v2.0
ただし、全案件で必ず「原本+保全用+解析用」の三つを独立した媒体で用意するわけではありません。必要な再検証性、容量、保存期間、暗号化や端末の状態によって構成は変わります。稼働中にしか取得できない情報がある場合は、原本への影響を記録しながら取得することもあります。
株式会社赤井事務所における保全工程の実例
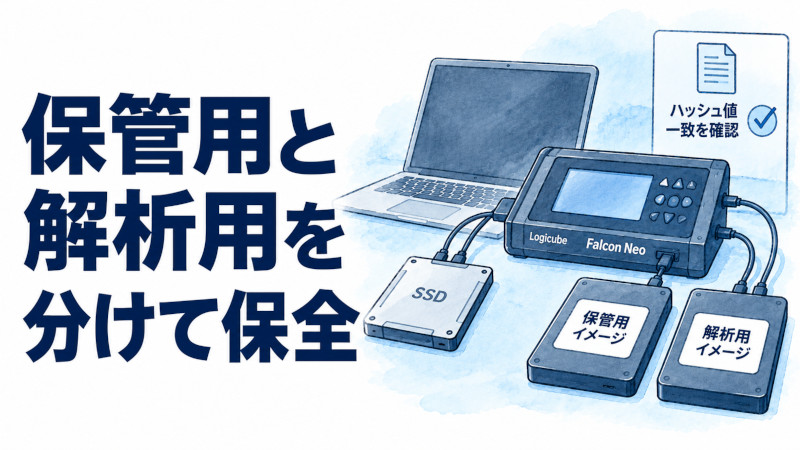
当社では、案件目的に応じて、保管用と解析用を分けて管理する場合があります。PCの保全実務には、次のような運用例があります。
- ノートPCの内蔵SSDを取得元として特定する。
- Logicube製Falcon Neoを用いてディスクイメージを取得し、別々のHDDに保管用・解析用のイメージを保存する。
- 原本から読み出したデータと各イメージの対応するデータについてハッシュ値を照合する。
- 証拠同一性証明書に取得・照合内容をまとめ、証拠品取扱履歴書と関連付ける。
これは案件情報を匿名化した運用例です。保存先HDDそのものを原本SSDと同じ内容のクローンにする方法と、HDD内にイメージファイルを保存する方法は異なります。当社の公開サービス案内には、複製ドライブを保管用・解析用に分け、解析用から物理イメージを作成する運用も記載しています。実施する構成は案件ごとに確認します。当社のPCフォレンジック調査・保全の取り組み
この実例の記録で使われているハッシュはSHA-1です。過去の工程をSHA-256で実施したものとして扱うことはできません。後述するSHA-256の説明は、現在のアルゴリズム選択に関する技術解説です。
また、当社の証拠保全サービスでは、書き込み防止機能を備えたデュプリケーターの使用や、写真・動画、CoCによる工程記録を案内しています。どの記録を作成・提出するかも、依頼する保全の内容に応じて確認することが大切です。当社の証拠保全サービス
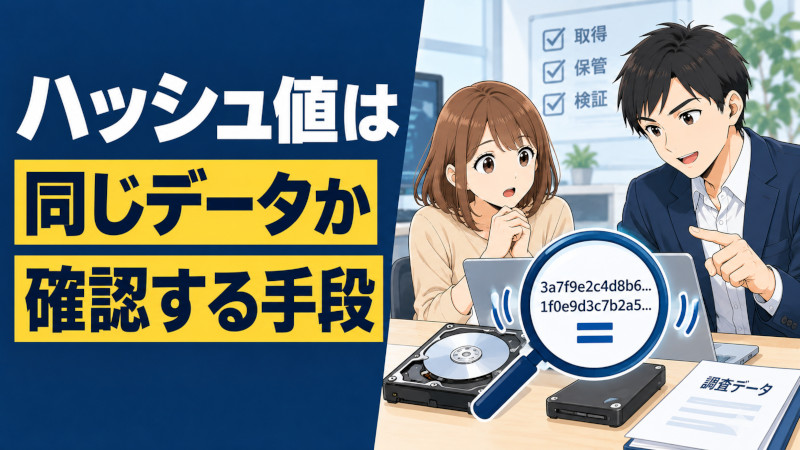
ハッシュ値は「何と何が同じか」を確認する手段
SHA-256とは何か
ハッシュ値は、データを決められた計算方法に通して得る、一定の長さの値です。同じアルゴリズムに同じデータを入力すると、同じ値になります。
SHA-256は、SHA-2というアルゴリズム群の一つで、256ビットの値を出力します。16進数では通常64文字で表します。データの照合に使いますが、ファイルを暗号化したり、元の内容を復元したりするものではありません。NIST FIPS 180-4「Secure Hash Standard」
アルゴリズムには世代や安全性の違いがあります。NISTはSHA-1からSHA-2・SHA-3への移行を進めています。新たな保全方法を決める際は、SHA-256等の現在の選択肢と、機器・検証ツールの対応を確認します。ただし、過去のSHA-1の記録がそれだけで無意味になるわけでも、日本の全案件でSHA-256が法的必須になるわけでもありません。NIST「Hash Functions」
いつ算出し、何と比較するのか
| 確認する場面 | 比較対象 | 説明できること |
|---|---|---|
| イメージ取得時の検証 | 原本から読み出した対象データと、取得イメージから取り出した対応データ | 読み出し・取得した範囲について、内容の同一性を確認する |
| 保全用から解析用を作成したとき | 保全用と解析用の対応するデータ、または同じイメージファイル一式 | 作業用データが保全用に対応していることを確認する |
| 移動・受渡し・保管後の確認 | 保存時に記録した値と、同じ対象から再算出した値 | 比較した二つの時点のデータの同一性を確認する |
算出のタイミングは、取得前後の読み出しや取得中の計算など、方法によって変わります。原本を再読出しできない場合や、稼働中でデータが変わり続ける場合は、取得したデータ側のハッシュと作業記録で、確認できた範囲を明示します。検証・作業記録:IDF「証拠保全ガイドライン」第10版、7.3・7.4節
比較は、同じアルゴリズム・同じ範囲・同じデータの並びを対象に行う必要があります。
たとえば、圧縮や管理情報を含むE01ファイル全体のハッシュは、原本ディスクの読み出しデータのハッシュと、そのまま比較するものではありません。取得内容を検証するときは、対応するデータ部分をツールが読み出して比較します。一方、E01ファイルを別の保存先へコピーした結果の確認なら、コピー元・先の同じファイルを比較できます。
イメージファイルを保存しているHDD全体を計算すれば、そのHDDのファイルシステムやほかの領域も対象になります。「原本SSDのハッシュ」と「保存先HDD全体のハッシュ」が同じになるはずだ、とは考えません。取得データと取得ストリームの検証:SWGDE「Computer Forensic Acquisition」v2.1、8節
一致すれば分かることと、分からないこと
ハッシュの一致は、特定時点で取得したデータ同士の同一性を確認する重要な手段の一つです。しかし、ハッシュ値だけでは次のことまで証明できません。
- 取得する前から、データが一度も変更されていないこと。
- ファイルに書かれた内容が事実であること。
- 誰が作成・操作したか、表示日時が正確かということ。
- 必要な証拠を漏れなく取得できたこと。
- 裁判等でどのように採用・評価されるかということ。
ハッシュには理論上の衝突可能性があり、照合の基準となる記録自体の管理も必要です。イメージと一緒に基準値まで差し替えられれば、再計算だけでは問題を捉えられない場合があります。ハッシュと工程・保管記録を組み合わせる理由はここにあります。NIST IR 8387「Digital Evidence Preservation」
一致しない場合も、直ちに「誰かが改ざんした」とは判断しません。対象範囲やアルゴリズムの違い、転送の不備、破損、読取エラー、稼働中の変更などを切り分けます。差異と作業ログを残し、原因を確認してから、そのデータをどこまで利用できるか判断します。
Write Blockerは原本への書き込みを抑えるために使う
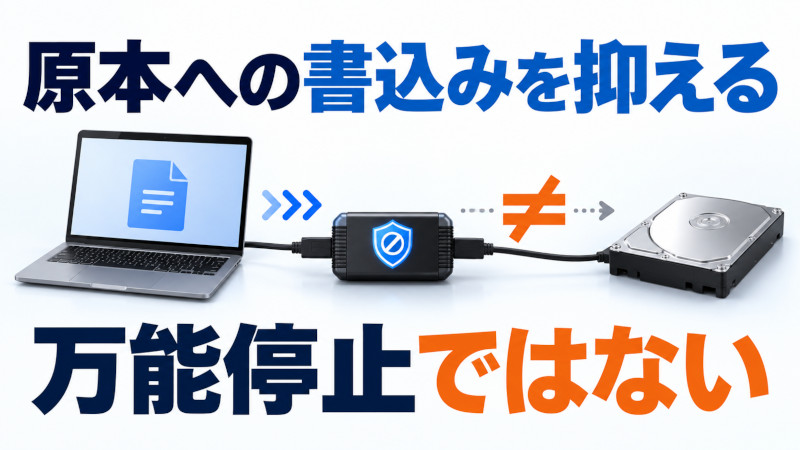
Write Blocker(書き込み防止装置・機能)は、取得作業を行う側から原本媒体への書き込みを防ぐためのものです。接続しただけでもOSが管理情報を書き込む可能性があるため、取得時の不用意な変更を抑えます。
媒体と取得機器の間に置くハードウェア方式と、ソフトウェアによって書き込みを制御する方式があります。どちらも、対象の接続方式、設定、動作確認が重要です。NISTのフォレンジックツール試験でも、ハードウェア・ソフトウェアの書き込み防止をそれぞれ扱っています。NIST CFTT:Hardware Write Block、Software Write Block
Write Blockerは、取得前の変更を取り消す装置でも、あらゆる状態変化を止める装置でもありません。使った機器・ソフトウェア、バージョン、接続・設定、発生したエラーを記録し、取得結果と併せて確認します。
SSDでも同じように考えてよい?
原本への不用意な書き込みを防ぐ考え方は、SSDでも同じです。ただし、SSDにはTRIMや内部の整理処理があり、ホスト側の書き込みを止めても、媒体内部の処理まで一律に停止できるわけではありません。挙動は機種や状態によって異なります。ストレージソフトウェアメーカーKlennetの技術解説
物理イメージを取得しても、すでに読み出せなくなった削除データや、通常のインターフェースから見えない内部領域をすべて保存できるわけではありません。「丸ごと取得した」という説明でも、実際の読取範囲とエラーの有無を確認する必要があります。
Chain of Custodyは証拠の「受け渡しと取扱いの履歴」
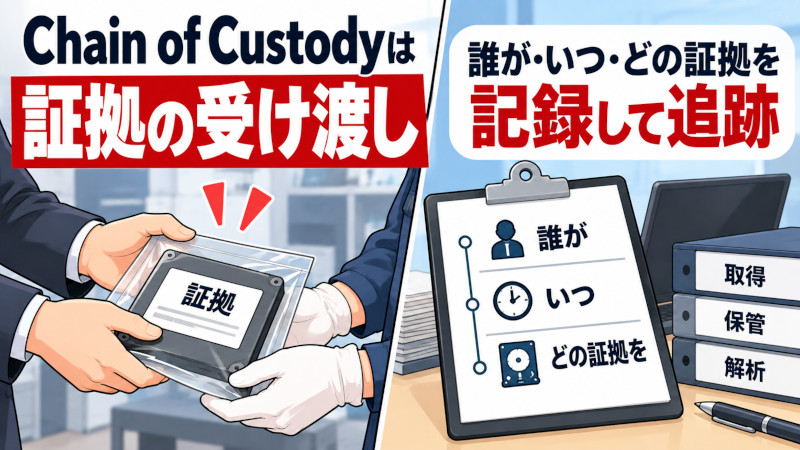
Chain of Custody(CoC)は、誰が、いつ、どの証拠を受け取り、保管・移動・処理したかを追跡できるようにする考え方です。ハッシュ値がデータの比較を助けるのに対し、CoCは証拠の来歴を説明するために役立ちます。
CoCだけにすべてを書き込む必要はありません。媒体台帳、取得ログ、作業工程記録、解析記録などを管理番号で関連付け、一連の経緯をたどれるようにします。
| 記録の区分 | 残す内容の例 | 目的 |
|---|---|---|
| 受領 | 受領日時、受渡し担当者、電源・画面・外観の状態 | どの状態で引き継いだかを残す |
| 対象の識別 | 管理番号、メーカー、型番、シリアル番号、容量、PCと内蔵媒体の対応 | 別の媒体と取り違えないようにする |
| 取得 | 担当者、開始・終了日時とタイムゾーン、対象範囲、方法、機器・ツール、設定 | どの工程で取得したかを説明する |
| 結果の検証 | イメージの識別情報、アルゴリズム、ハッシュ値、比較対象、読取エラー、取得できなかった範囲 | 同一性を確認した範囲と限界を残す |
| 保管・移動 | 保管場所、アクセス管理、持出し・返却日時、渡した人・受け取った人、目的 | 誰の管理下にあったかを追跡する |
| 解析・返却 | 解析用コピーの識別情報、解析者、作業履歴、原本の返却先・日時 | 保存した証拠と解析結果の関係を追跡する |
これは案件に応じて調整する記録項目の例です。日本国内のすべての案件に、同じ名称・形式のCoC書類が一律に法的必須となる、という意味ではありません。記録・保管・引継ぎの参考:IDF「証拠保全ガイドライン」第10版、6・7章および付録
証拠同一性証明書は何を示す書類か
当社の保全実務で扱う証拠同一性証明書は、取得元の媒体と作成したイメージ等の関係、ハッシュ照合などの実施内容を説明するための資料です。証拠品取扱履歴書や作業記録と関連付けて、取得と管理の経緯を確認します。
受け取る側は、書類の名称だけでなく、対象媒体、取得対象、作業日・担当者、使用した方法、照合した値と比較対象、取得上の制約が読み取れるかを確認するとよいでしょう。
この書類があるだけで、ファイル内容の真実性や、法律上の証拠能力・証明力まで保証されるわけではありません。技術的な確認結果と、その資料を用いた事実認定は別の問題です。
保全前の操作は、電源状態・暗号化・被害状況から判断する
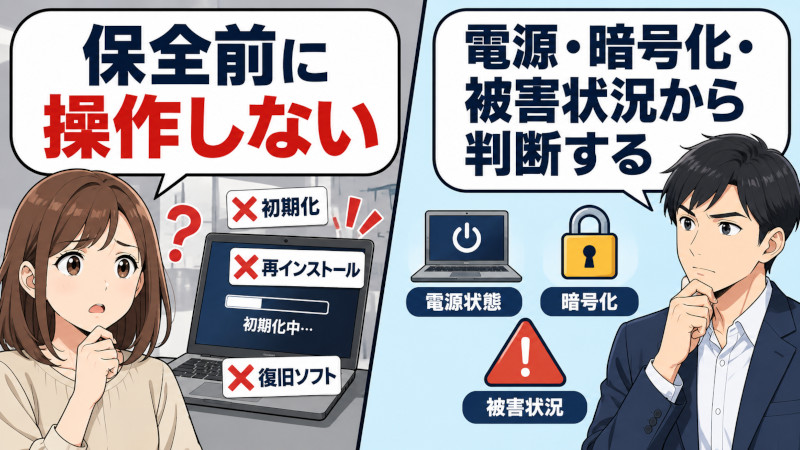
初期化、OS再インストール、復旧ソフトのインストール、大量のファイル操作、ログ削除、原本上での直接解析は、確認したい記録を変更・上書きする可能性があります。調査目的を決める前に、これらの操作を進めないことが基本です。
ただし、すでに起動したりファイルを開いたりしたからといって、すべての情報が使えなくなるわけではありません。何を、いつ、誰が操作したかを記録し、その影響を含めて評価することが大切です。
| 現在の状態 | 保全方法を決める際の確認点 |
|---|---|
| 電源が入っていない | 調査のための起動が必要か。起動によって何が変わるか |
| 電源が入り、ログイン中 | RAMや暗号化解除中のデータを先に取得する必要があるか |
| ロック中・暗号化あり | 回復情報を確保できるか。電源変更や媒体の取り外しが取得に影響するか |
| 漏洩・暗号化被害などが進行中 | 被害の封じ込めと情報取得をどの順番で行うか。ネットワーク隔離等の判断・実施をどう記録するか |
電源を切るとRAMなどの情報は失われますが、稼働を続けても記録は変化します。「必ず切る」「絶対に切らない」という共通手順にはできません。揮発性情報と取得の判断:NIST SP 800-86、3・5章
BitLockerでは回復キーの確認も重要
BitLockerで暗号化された端末では、電源・ロック状態に加え、回復キー等の回復情報を確保できるかが取得方法に影響します。Microsoftの公式資料でも、暗号化ドライブの別PCへの移動や、TPM・起動環境の変更などが回復を求められる契機として挙げられています。Microsoft「BitLocker recovery overview」
担当者は、IT管理者に暗号化状態と回復情報の管理先を確認してください。回復キーを確かめるためだけに、原本で設定変更や解除操作を繰り返すことは避けます。
暗号化された状態のイメージを取得できても、その中身を解析できるとは限りません。また、暗号化データと復号後のデータは異なるため、両者のハッシュを同じになるものとして比較せず、復号の工程と生成したデータを別に記録します。
自社で残す範囲と、専門業者を検討する目安
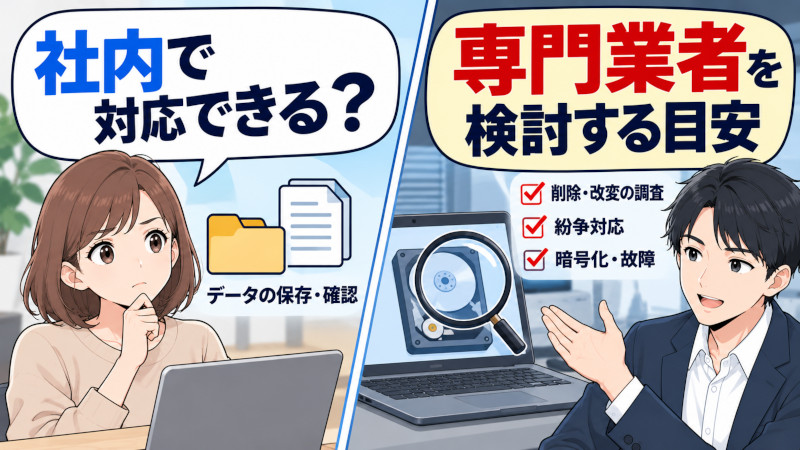
判断の出発点は、「どの情報を、後から誰に、何のために説明したいか」です。
| 状況 | 検討する方法 | 次に確認すること |
|---|---|---|
| 現在の文書を保存して、内容を確認・引き継ぎたい | 通常コピーや既存バックアップで足りる可能性がある | 出所、保存時点、コピー範囲を残せるか |
| 対象が特定のログやフォルダーに絞られ、IT担当者が取得方法を説明できる | IT担当者による範囲を限定した保全・論理取得 | 必要なメタデータ、取得ログ、ハッシュ、アクセス管理まで残せるか |
| 削除・改変や周辺記録の調査、将来の再検証が必要 | フォレンジックイメージ取得が合理的な場合がある | 媒体の取得範囲、読取エラー、解析用コピー、原本の扱いを設計できるか |
| 紛争への発展が想定される、暗号化・故障・稼働中取得がある、社内で工程説明が難しい | 専門業者による証拠保全を検討する | 同一性の確認対象、取得工程、保管・引継ぎ、取得の限界を説明してもらえるか |
自社でまず整理できるのは、対象端末・アカウント、調べたい期間と事項、現在の状態、既に実施した操作、記録の保存期限です。取得の権限や従業員情報の取扱いに判断が必要なら、社内規程や法務担当者・弁護士と確認して範囲を決めます。
退職者から返却されたPCについて、通常返却・簡易確認・証拠保全のどこまで行うべきかを判断する基準については、退職者PCは初期化してよい?保全の判断基準と残すべき証拠で詳しく解説しています。
取得後に何が分かるかは、残っている記録によって変わります。たとえばUSB調査では、接続の記録とファイルの持ち出しを示す情報を区別して評価します。詳しくはUSBフォレンジック調査の解説をご覧ください。
証拠の同一性だけでなく、取得工程や原本管理まで説明できる状態で残したい場合は、株式会社赤井事務所/デジタルフォレンジックPROの証拠保全サービスへご相談ください。相談時には、調査目的、対象、現在の電源・暗号化状態、既に行った操作を伝えると、必要な取得範囲や記録の内容を検討しやすくなります。
まとめ
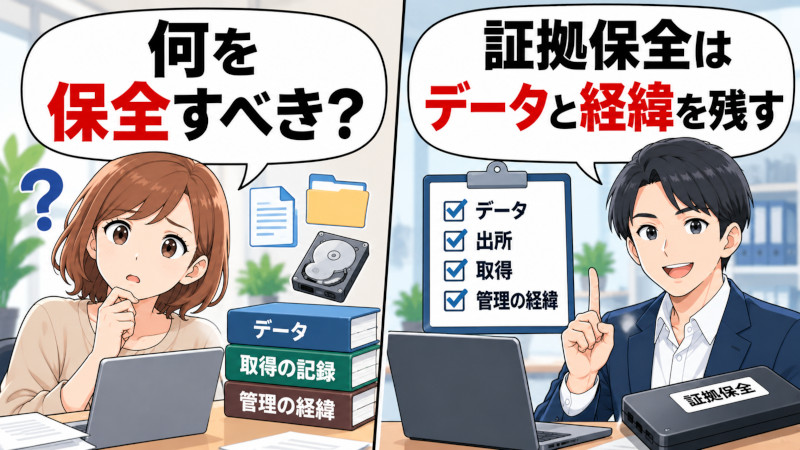
デジタルフォレンジックの証拠保全で残すのは、データと、その出所・取得・管理の経緯です。最初に決めるべきことは、「何を証明・確認したいか」。現在の文書内容だけなら通常コピーで足りる場合がありますが、削除・改変の疑いや将来の再検証まで考えるなら、イメージ取得や保全用・解析用の分離が合理的になります。
ハッシュ値は、同じ範囲のデータ同士を比較するための手段です。一致しても、取得前の変更、操作した人物、内容の真実性、法律上の評価まで決まるわけではありません。取得範囲・エラー・取扱履歴を併せて残すことが重要です。
対象PCが手元にある場合は、初期化やソフト導入を急がず、現在の状態と既に行った操作を記録してください。電源の扱いは、暗号化・RAM・被害の進行状況から判断します。自社で取得方法と範囲を説明できるなら限定的な保全を検討でき、原本への影響や同一性、受渡しまで説明することが難しい場合は、操作を進める前に専門家へ相談する目安になります。
参考資料
- インシデント対応にフォレンジック技術を組み込むためのガイド(SP 800-86) — NIST、2006年。取得方法・揮発性情報等の基礎資料。
- 安全なハッシュの標準(FIPS 180-4) — NIST、2015年。
- ハッシュ関数とアルゴリズム移行に関する情報 — NIST。
- デジタル証拠の保全(IR 8387) — NIST、2022年。
- ハードウェア式書き込み防止装置の試験資料 — NIST CFTT。
- ソフトウェア式書き込み防止の試験資料 — NIST CFTT。
- 証拠保全ガイドライン 第10版 — NPOデジタル・フォレンジック研究会、2025年。
- コンピュータのフォレンジック取得に関するベストプラクティス v2.1 — SWGDE、2025年。
- コンピュータのフォレンジック検査に関するベストプラクティス v2.0 — SWGDE、2025年。
- 対象を絞ったデジタル証拠の収集・検査に関するベストプラクティス v2.0 — SWGDE、2025年。
- Falcon-NEOユーザーマニュアル v3.1 — Logicube、2020年。本文で扱う機種・版の仕様確認に使用。
- BitLockerの回復の概要 — Microsoft。
- SSDに対する書き込み防止の限界について — Klennet Storage Software、2018年。
- PCフォレンジック調査と証拠保全の取り組み — 株式会社赤井事務所/デジタルフォレンジックPRO。
- 証拠保全サービス — 株式会社赤井事務所/デジタルフォレンジックPRO。
- USBフォレンジック調査の解説 — 株式会社赤井事務所/デジタルフォレンジックPRO。